Skalieren Sie Ihre Sicherheit
Schützen Sie jedes Gerät mühelos und gewährleisten Sie gleichzeitig Compliance und Wachstum.
Decken Sie jede Lücke ab
Gewinnen Sie Einblick in Geräte und schließen Sie Sicherheitslücken, bevor sie zu Bedrohungen werden.
Sichern Sie Freelancer- & BYOD-Geräte
Ermöglichen Sie sicheren Zugriff für persönliche und externe Geräte, ohne die Komplexität zu erhöhen.
Gerätesicherheit mit XFA
Erfahren Sie, wie XFA Ihre Probleme mit der Gerätesicherheit löst.
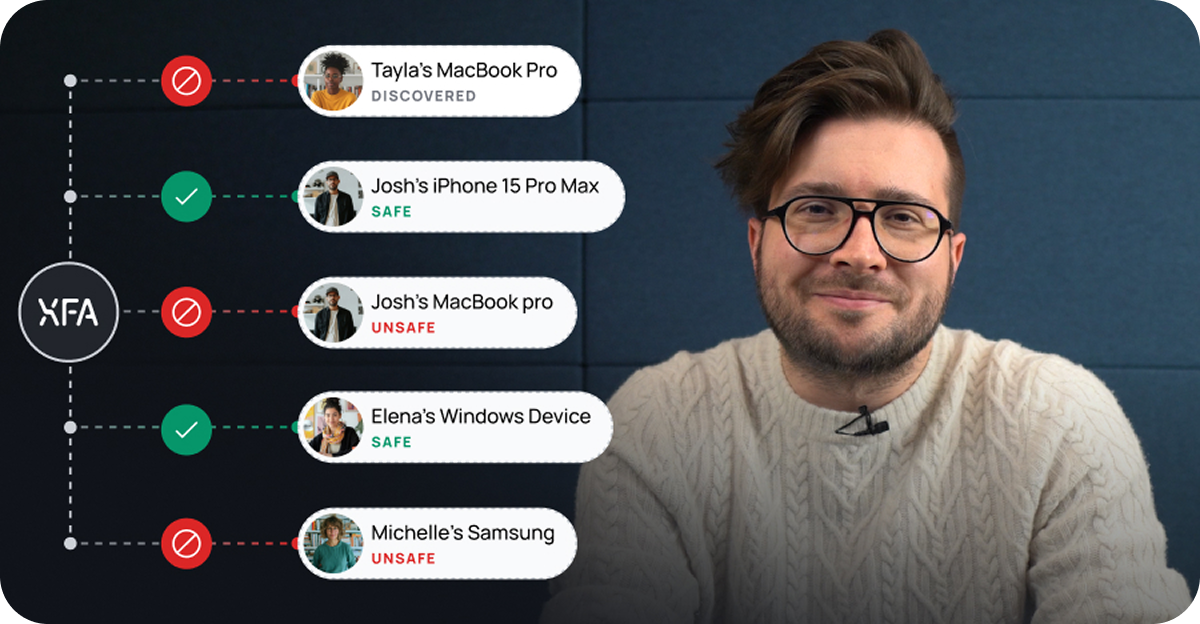
Discovery
Gewinnen Sie Einblick in alle Geräte, die auf Ihre Unternehmensplattformen zugreifen.
Awareness
Halten Sie Ihr Team mit Echtzeit-Sicherheitswarnungen und -einblicken auf dem Laufenden.
Enforce
Stellen Sie sicher, dass nur konforme Geräte sicher auf Ihre Unternehmensdaten zugreifen.
Silent MFA
Phishing-resistente MFA in das Gerätevertrauen integriert.
Device Checks
Sehen Sie, welche Sicherheitsüberprüfungen XFA auf jedem Gerät ausführen kann.
Laden Sie den modernen Leitfaden zur Gerätesicherheit herunter
Neugierig, was in der Gerätesicherheit wirklich funktioniert?


XFA vs Iru (ehemals Kandji)
Vergleich von plattformübergreifender Geräteverwaltung und Sicherheit mit Privacy-First-Gerätesicherheit für BYOD und nicht verwaltete Geräte
Was ist XFA?
XFA ist die Gerätesicherheitslösung, die jedes für die Arbeit verwendete Gerät kennt, Benutzer über Sicherheitsrisiken informiert und die Einhaltung von Sicherheitsrichtlinien bei der Anmeldung überprüft — alles ohne invasive Kontrolle oder zentralisierte Geräteverwaltung. XFA wurde für moderne Organisationen entwickelt, die BYOD, Auftragnehmer und verteilte Teams unterstützen und Gerätevertrauen benötigen, ohne Geräte zu besitzen oder zu verwalten.
Was ist Iru (ehemals Kandji)?
Iru, früher bekannt als Kandji, ist eine plattformübergreifende Geräteverwaltungs- und Sicherheitslösung. Sie bietet MDM-Funktionen für macOS, iOS, Windows und Android, die es IT-Teams ermöglichen, unternehmenseigene Geräte zu konfigurieren, zu sichern und zu verwalten. Iru erfordert Geräteregistrierung und Agent-Installation, um Richtlinien durchzusetzen und Konfigurationen zu verwalten.
Warum XFA statt Iru wählen?
XFA sichert Geräte ohne Geräteverwaltung
Iru basiert auf Geräteverwaltung — Geräte registrieren, Konfigurationen pushen und Kontrolle über Geräteeinstellungen behalten. XFA verfolgt einen anderen Ansatz, indem es die Gerätesicherheit bei der Zugriff überprüft, ohne das Gerät zu verwalten oder zu kontrollieren. Dies macht XFA ideal für Organisationen, die Gerätesicherheit ohne den Overhead der Geräteverwaltung benötigen.
XFA ist speziell für BYOD- und Auftragnehmergeräte entwickelt
Iru ist hauptsächlich für unternehmenseigene Geräte konzipiert, die vollständig registriert und verwaltet werden können. XFA wurde speziell für persönliche Geräte, Freelancer und Auftragnehmer entwickelt, die MDM-Registrierung auf ihren Geräten nicht akzeptieren können oder wollen. XFA setzt Sicherheitsanforderungen bei der Anmeldung durch, ohne Gerätebesitz oder administrative Kontrolle zu erfordern.
XFA ist Privacy-First by Design
Iru hat durch seine Verwaltungsfunktionen Einblick in Gerätekonfigurationen, installierte Anwendungen und Benutzeraktivitäten. XFA beschränkt die Datenerfassung auf sicherheitsrelevante Signale, die bei der Anmeldung überprüft werden. Dieser Privacy-First-Ansatz macht XFA akzeptabler für Benutzer, die ihre persönlichen Geräte schützen möchten.
XFA benachrichtigt Benutzer vor der Durchsetzung
XFA informiert Benutzer proaktiv, wenn ihr Gerät die Sicherheitsanforderungen nicht erfüllt, und bietet klare Anleitungen zur Problemlösung. Benutzer erhalten Zeit für Änderungen, bevor der Zugriff eingeschränkt wird. Iru setzt Richtlinien direkt auf verwalteten Geräten durch, was zu Konfigurationsänderungen oder Einschränkungen ohne das gleiche Niveau an vorheriger Benutzerbenachrichtigung führen kann.
XFA bietet zugriffsbasierte Sicherheit statt Always-On-Verwaltung
Iru unterhält kontinuierliche Verwaltung registrierter Geräte und setzt Richtlinien und Konfigurationen jederzeit durch. XFA überprüft die Gerätesicherheit nur bei der Zugriff, wodurch Benutzer außerhalb von Arbeitsanwendungen volle Kontrolle über ihre Geräte haben. Dieses zugriffsbasierte Modell ist besser für moderne flexible Arbeitsumgebungen geeignet.
XFA funktioniert mit jedem Identity Provider
XFA integriert sich nahtlos mit Microsoft Entra, Okta, Google und anderen Identity Providern, sodass Organisationen Gerätesicherheitsrichtlinien unabhängig von ihrer Identity-Stack durchsetzen können. Diese Flexibilität macht XFA einfach zu übernehmen neben bestehender Authentifizierungsinfrastruktur, ohne Identity-Systeme zu ersetzen oder umzustrukturieren.
Möchten Sie sehen, wie XFA zu Ihrem Unternehmen passt?
Lassen Sie uns sprechen.