Skalieren Sie Ihre Sicherheit
Schützen Sie jedes Gerät mühelos und gewährleisten Sie gleichzeitig Compliance und Wachstum.
Decken Sie jede Lücke ab
Gewinnen Sie Einblick in Geräte und schließen Sie Sicherheitslücken, bevor sie zu Bedrohungen werden.
Sichern Sie Freelancer- & BYOD-Geräte
Ermöglichen Sie sicheren Zugriff für persönliche und externe Geräte, ohne die Komplexität zu erhöhen.
Gerätesicherheit mit XFA
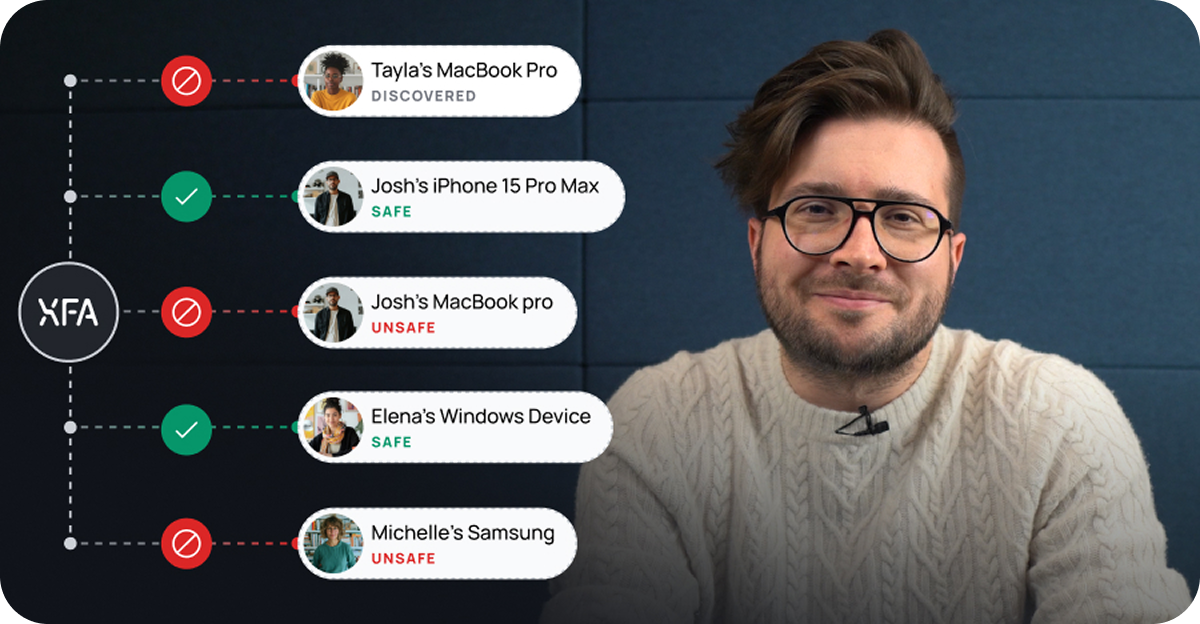
Erfahren Sie, wie XFA Ihre Probleme mit der Gerätesicherheit löst.
Discovery
Gewinnen Sie Einblick in alle Geräte, die auf Ihre Unternehmensplattformen zugreifen.
Awareness
Halten Sie Ihr Team mit Echtzeit-Sicherheitswarnungen und -einblicken auf dem Laufenden.
Enforce
Stellen Sie sicher, dass nur konforme Geräte sicher auf Ihre Unternehmensdaten zugreifen.
Silent MFA
Phishing-resistente MFA in das Gerätevertrauen integriert.
Device Checks
Sehen Sie, welche Sicherheitsüberprüfungen XFA auf jedem Gerät ausführen kann.
Laden Sie den modernen Leitfaden zur Gerätesicherheit herunter
Neugierig, was in der Gerätesicherheit wirklich funktioniert?
Schließen Sie Sicherheitslücken bei Geräten
Von verwalteten bis zu unbekannten Geräten, entdecken Sie jede Verbindung zu Ihrem Unternehmen. Schützen Sie sensible Daten und schließen Sie die Lücken, die Ihre Organisation anfällig machen.
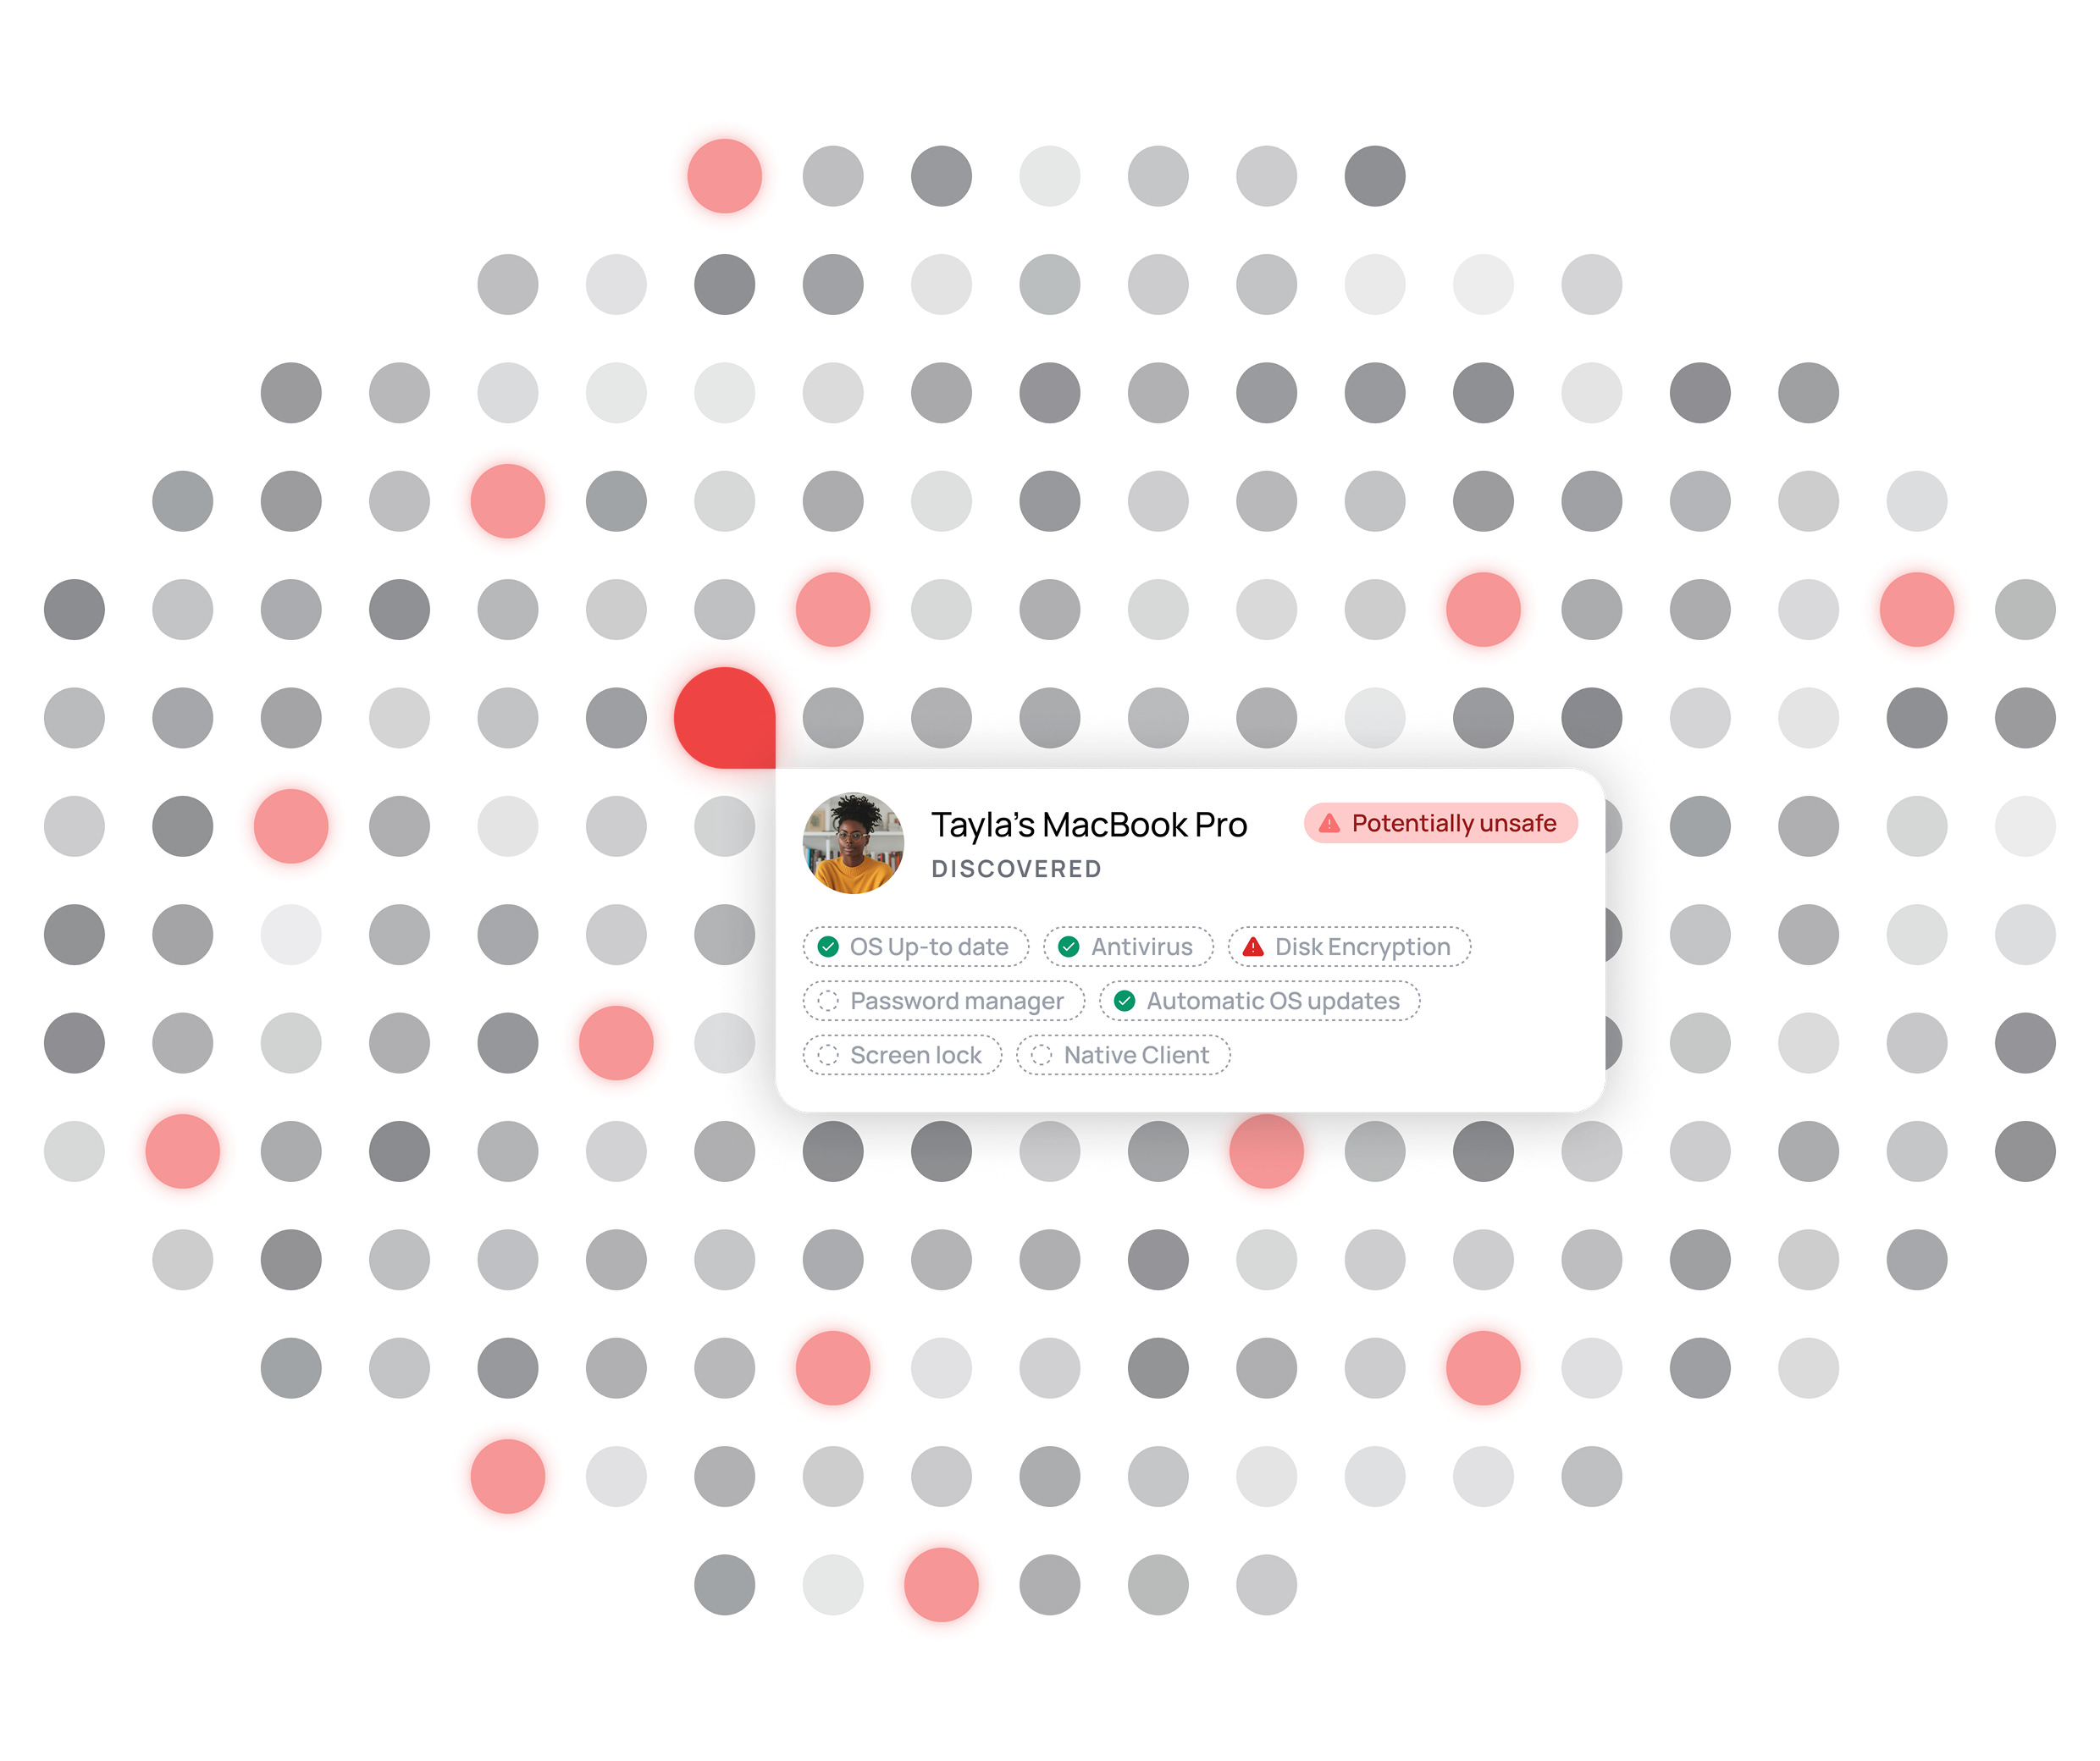




Sicherheit muss nicht kompliziert sein. XFA schließt Sicherheitslücken bei Geräten mit automatisiertem Schutz und deckt jedes Gerät ab, ob verwaltet oder nicht. Vereinfachen Sie die Sicherheit und halten Sie Ihr Team auf das Wesentliche konzentriert.
Warum XFA?
Sicherheit, die für jedes Gerät funktioniert.
Akzeptieren Sie das Risiko
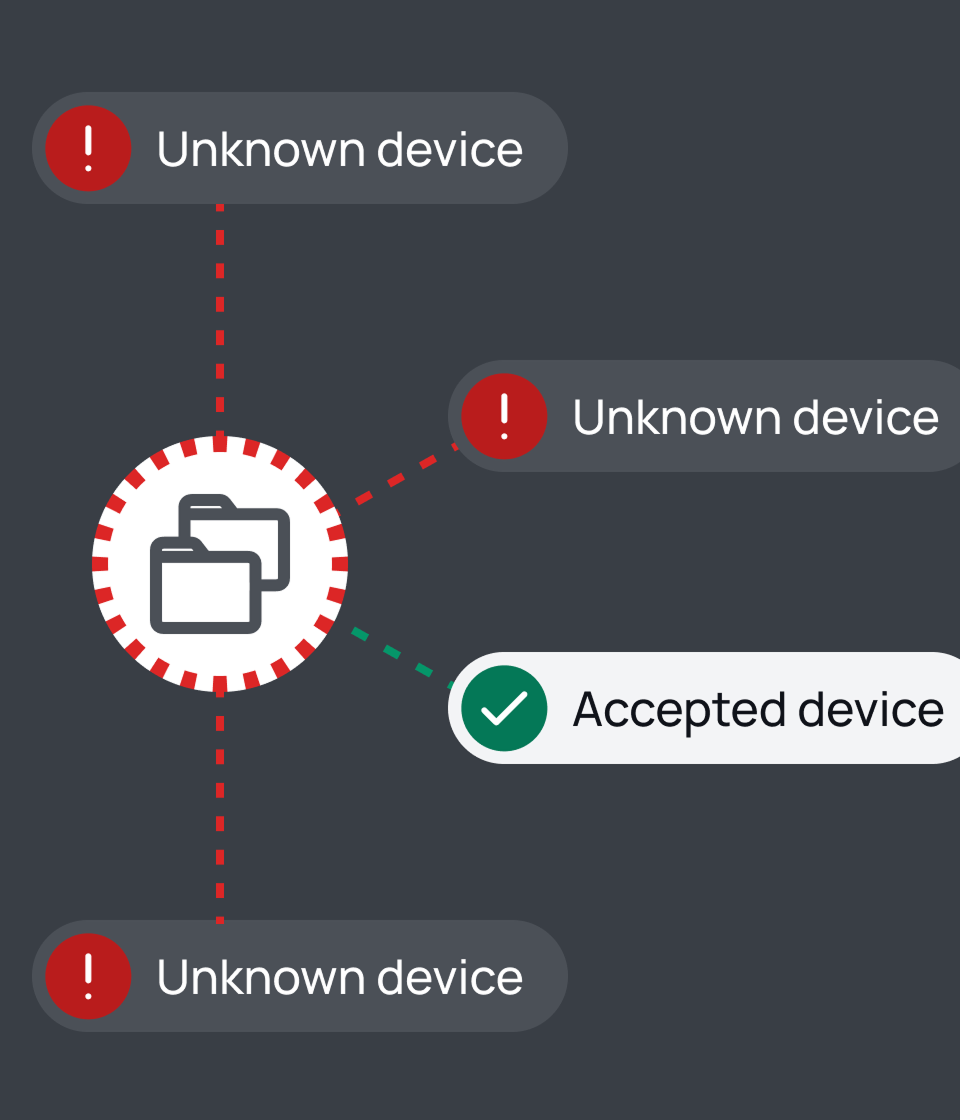
Ihr aktuelles MDM kann nicht alles abdecken. Sie könnten eine Richtlinie schreiben, hoffen, dass die Mitarbeiter sie befolgen, und das Risiko akzeptieren. Aber Hoffnung ist keine Strategie, und unbekannte Geräte bleiben eine tickende Zeitbombe.
Setzen Sie restriktive Zugriffsregeln durch
Blockieren Sie alle nicht verwalteten Geräte vollständig. Obwohl dies einige Risiken reduziert, schafft es operatives Chaos. Führungskräfte fordern Ausnahmen, Auftragnehmer können nicht effizient arbeiten, und die Produktivität leidet.
Verwenden Sie XFA, um jedes Gerät abzudecken
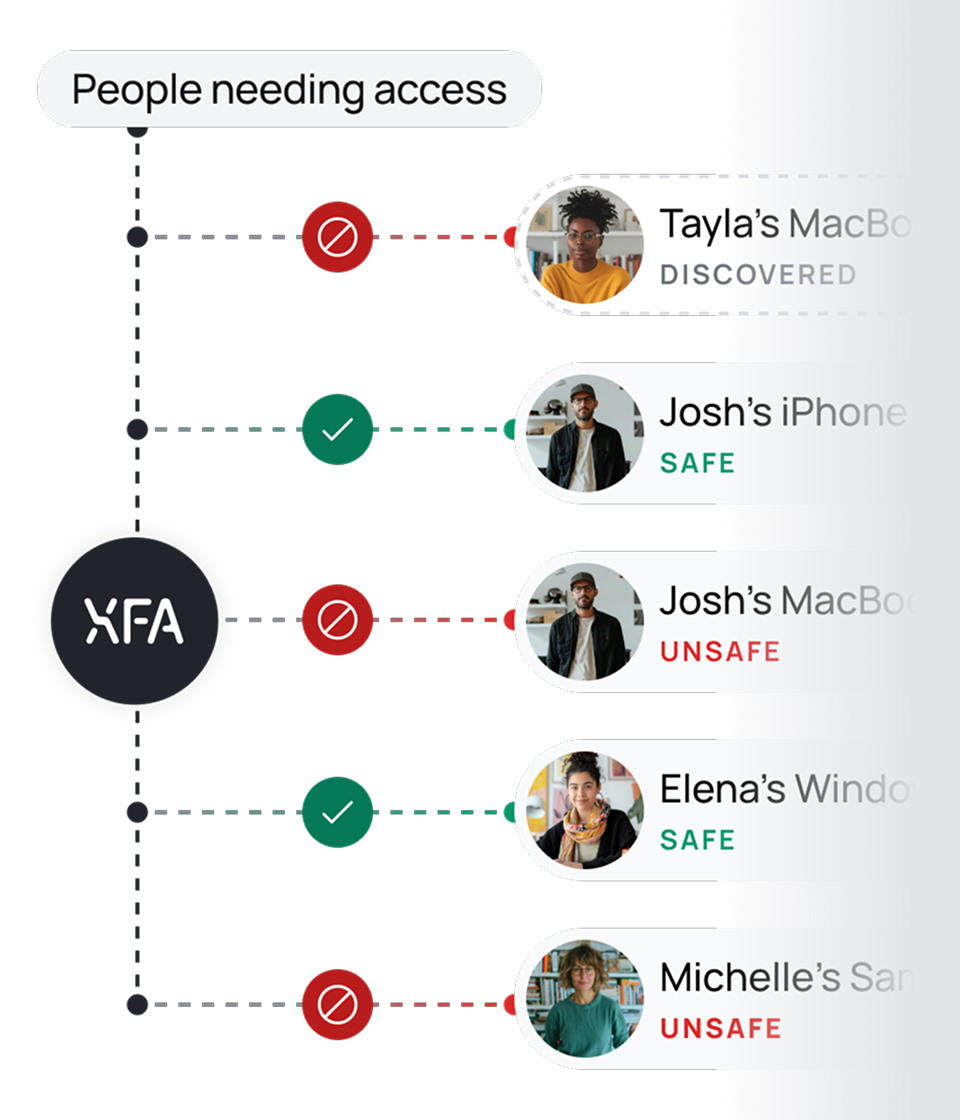
XFA sichert jedes Gerät. Verwaltet oder nicht verwaltet. Nur sichere Geräte greifen auf Ihre Plattformen zu und beseitigen blinde Flecken. Mit XFA kennen Sie jedes Gerät, das auf Ihre Systeme zugreift, und stellen sicher, dass es sicher ist.
Schließen Sie die Lücken.
Verhindern Sie, dass unbekannte Geräte zu Ihrem schwächsten Glied werden.
Teilweise Sicherheitskonfigurationen und herkömmliche MDMs hinterlassen oft kritische Lücken. XFA stellt sicher, dass kein Gerät übersehen wird, und bietet vollständige Abdeckung innerhalb und außerhalb Ihrer MDMs. Mit Echtzeit-Risikoeinblicken, nahtloser Integration und automatisierten Kontrollen bleibt Ihre Organisation Schwachstellen einen Schritt voraus.
Beleuchten Sie Sicherheitslücken
Identifizieren Sie Sicherheitslücken, die von herkömmlichen Lösungen übersehen werden. XFA bietet vollständige Sichtbarkeit über Geräte innerhalb und außerhalb Ihres Ökosystems.
Zugang für sichere Geräte, den Rest blockieren
Gewährleisten Sie die Einhaltung Ihrer Sicherheitsstandards. Unsichere Geräte werden blockiert, sodass jedes Gerät, das auf Ihre Systeme zugreift, sicher ist, egal ob MDM oder nicht.
Verbinden Sie sich mit Ihrer aktuellen Infrastruktur
Verbinden Sie XFA einfach mit Ihrer bestehenden Infrastruktur. Mit minimaler Einrichtungszeit passt sich XFA an Ihre Workflows und die von Ihnen implementierten Schutzmaßnahmen an.
Die Realität moderner Arbeit
Sehen Sie, warum die "alte Art" der Geräteverwaltung scheitert. Ein Blick auf die Herausforderungen der hybriden Belegschaft (und warum wir einen neuen Ansatz brauchen).
Entdecken Sie jedes Gerät.
Egal, wo es sich versteckt.
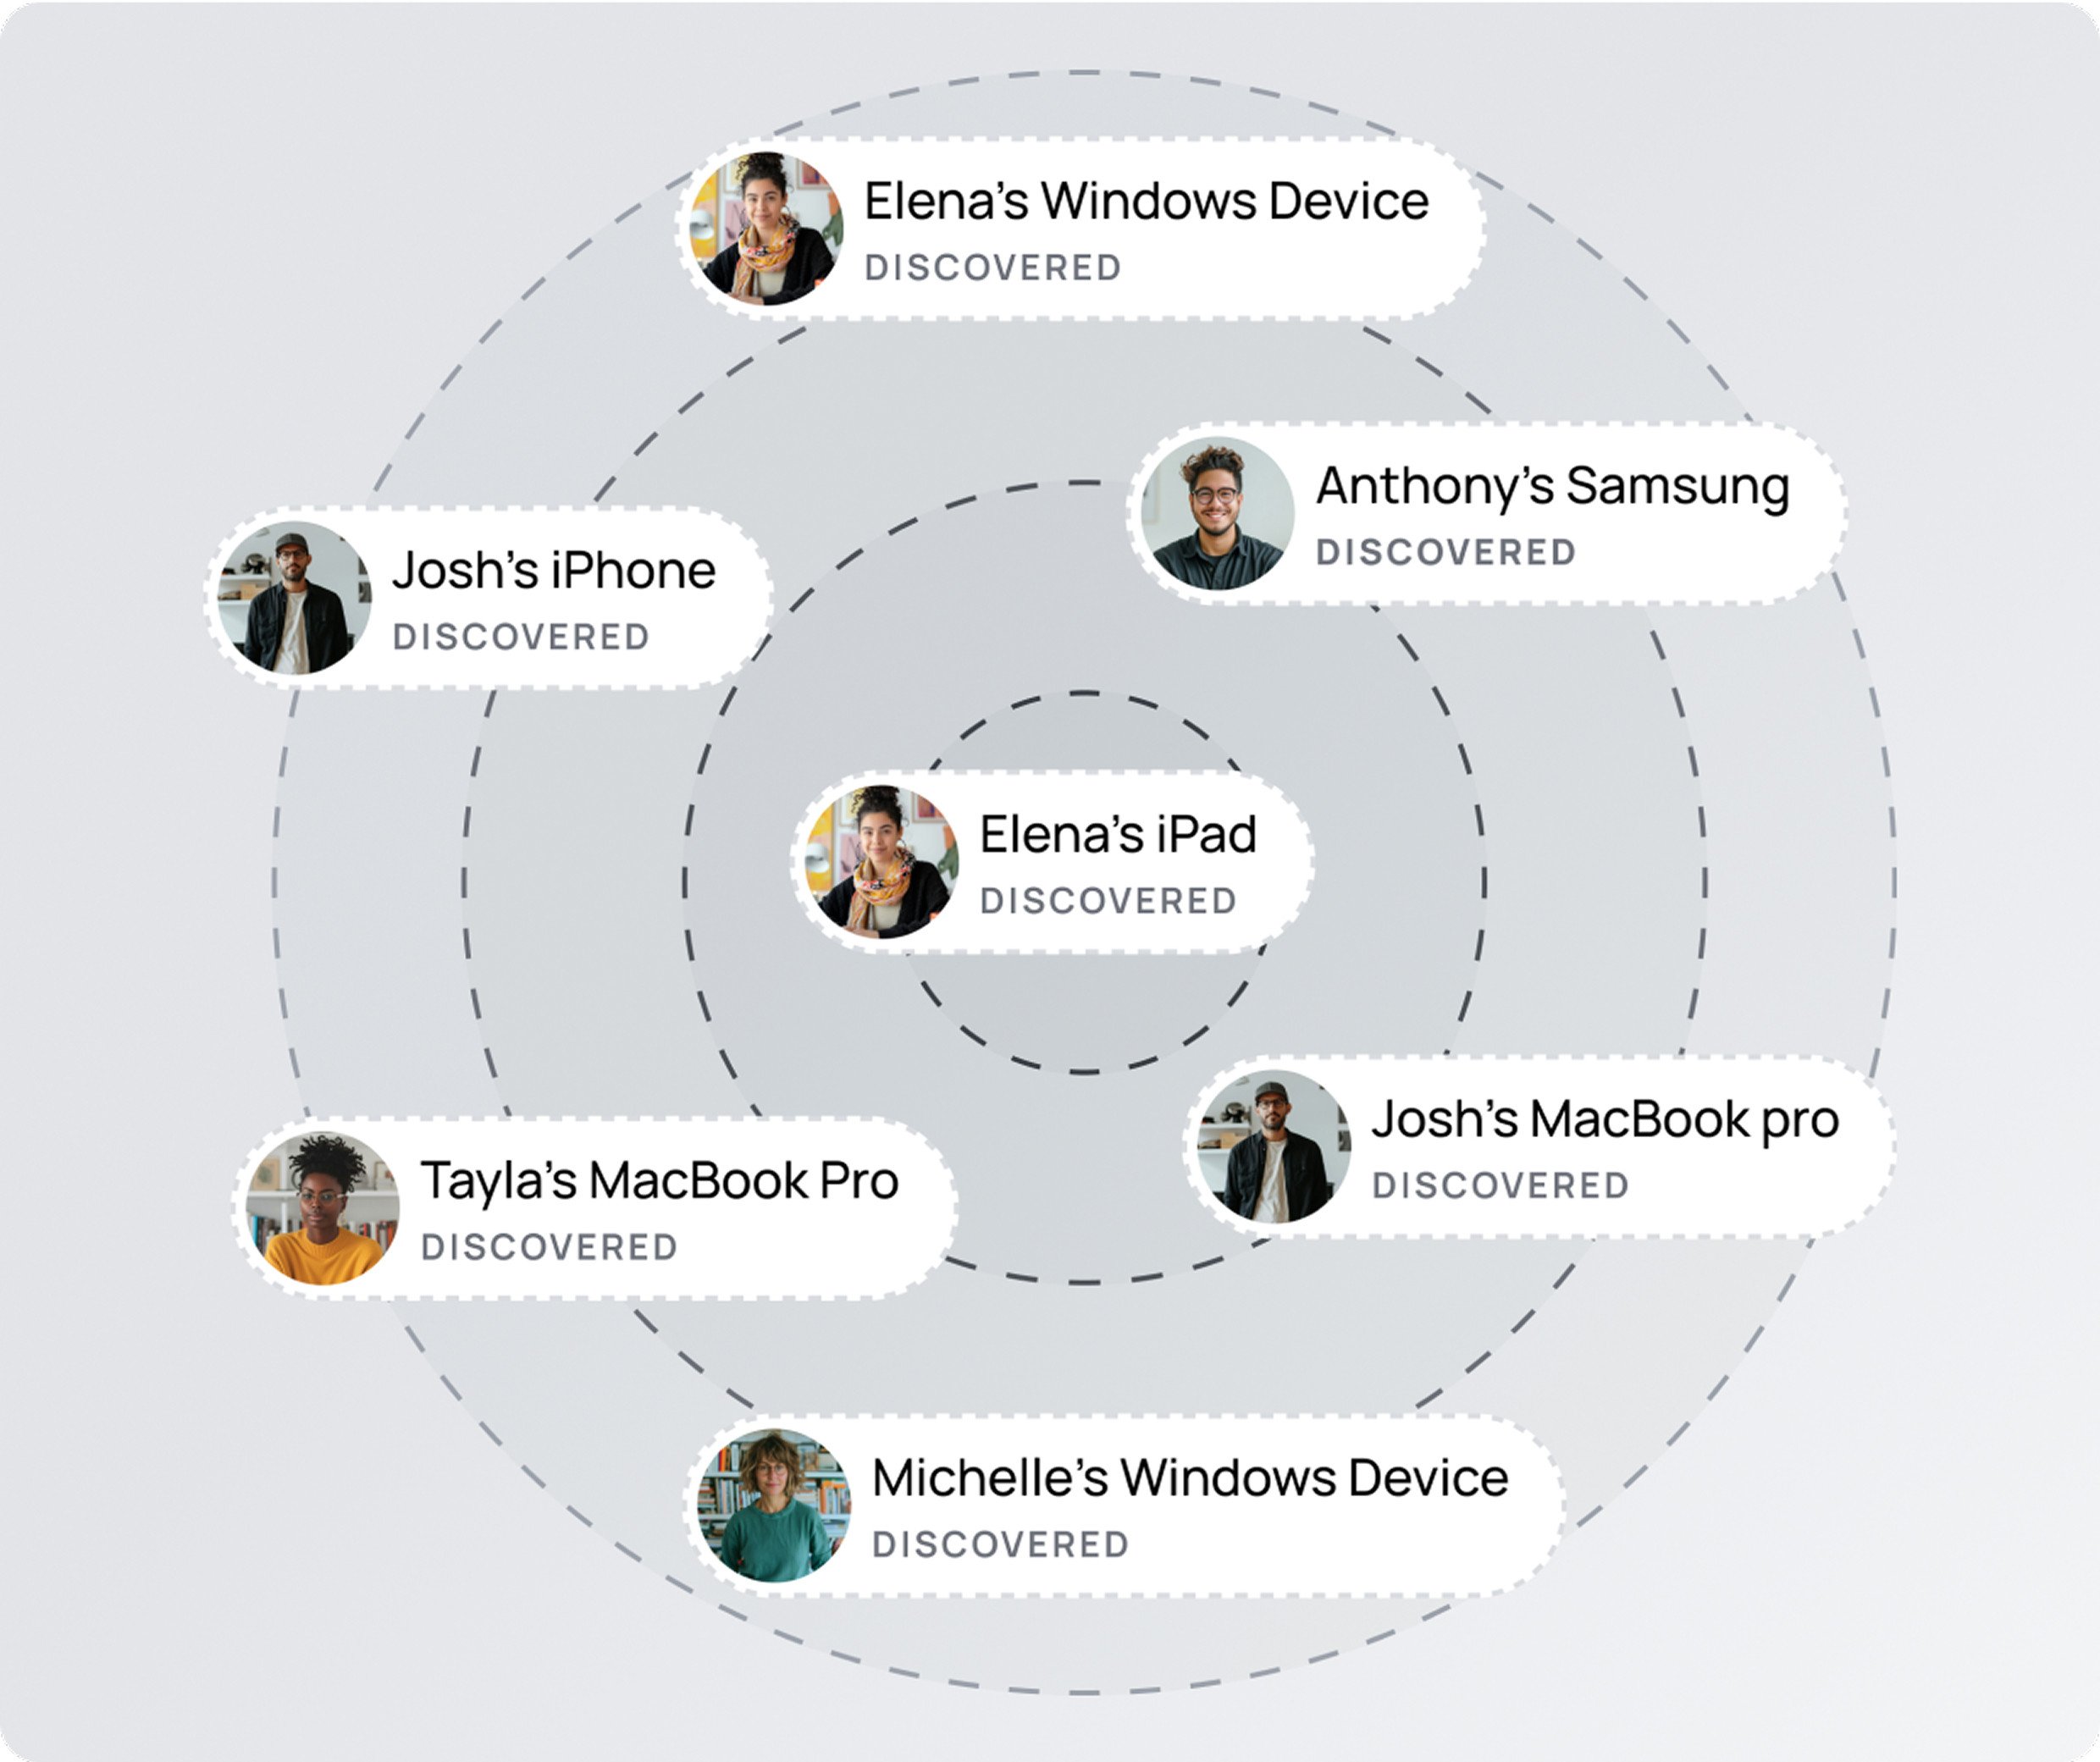
Erhalten Sie vollständige Sichtbarkeit über alle Geräte, die auf Ihre Unternehmensplattformen zugreifen, egal ob verwaltet, nicht verwaltet oder unbekannt. XFA entdeckt kontinuierlich Geräte im Hintergrund und identifiziert jede Verbindung zu Ihrem Netzwerk.
Erkennen Sie Schwachstellen, bevor sie zu Bedrohungen werden.
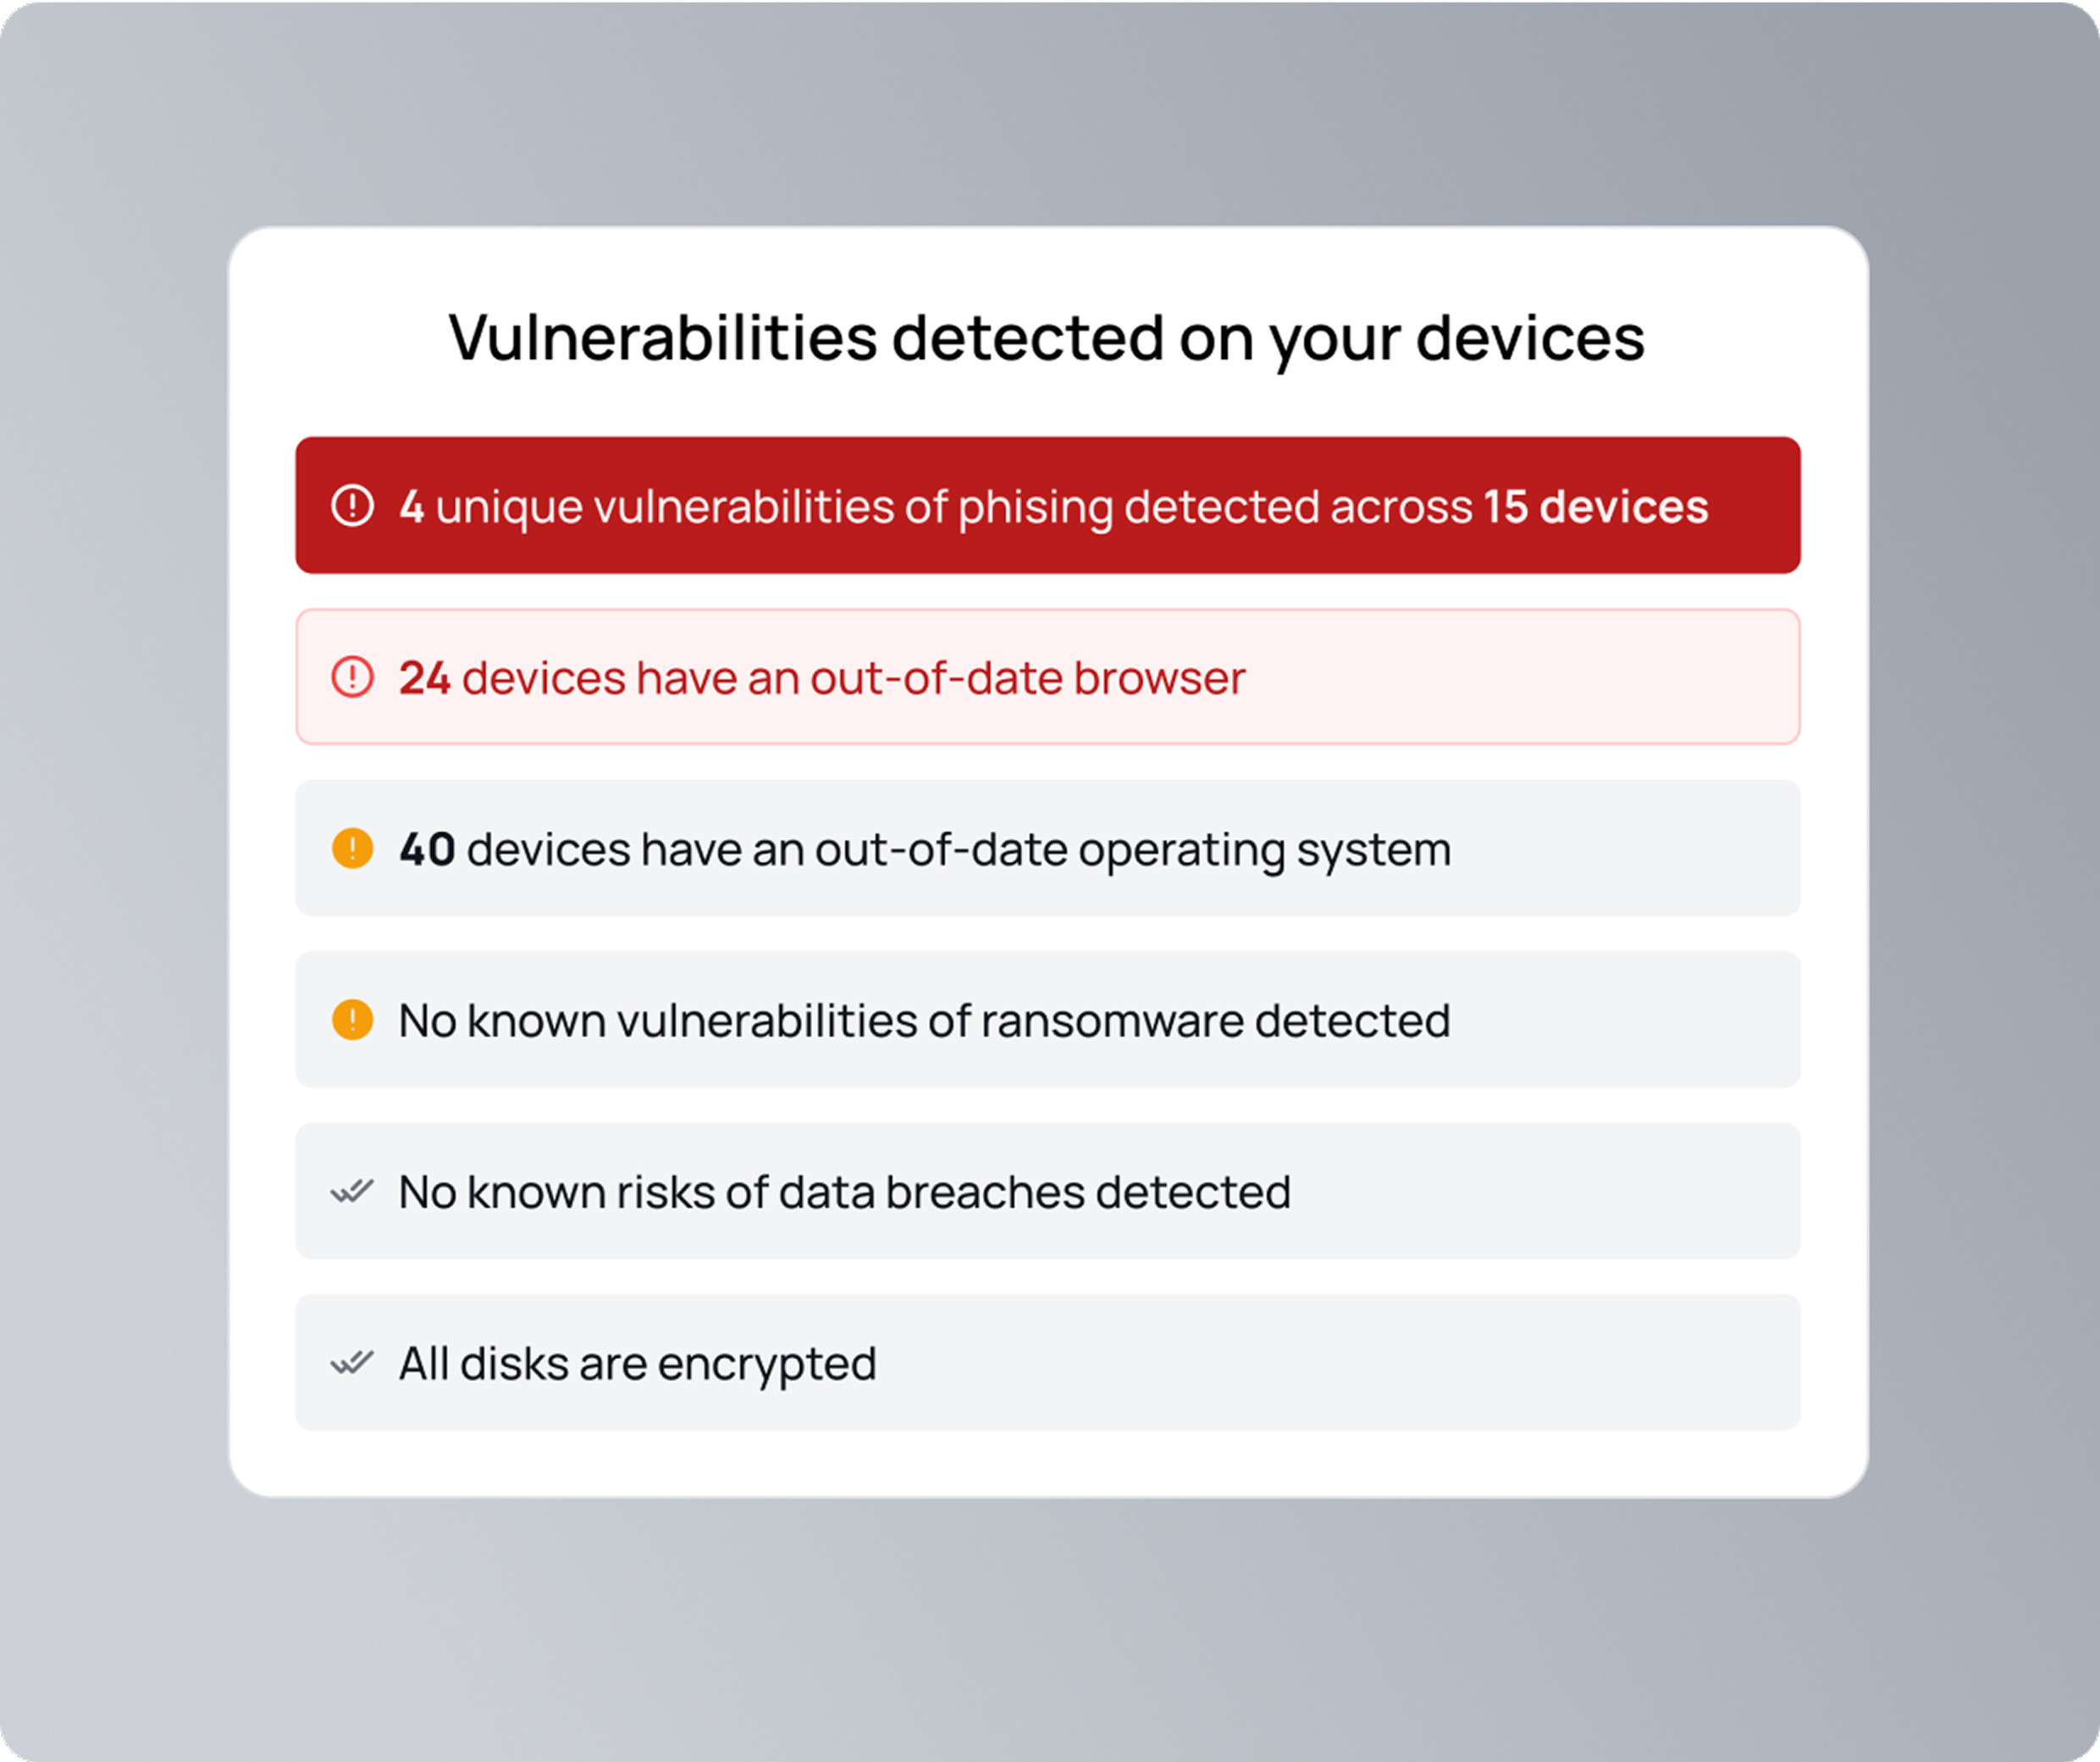
Identifizieren Sie Sicherheitsrisiken, sobald sie auftreten. Mit klaren Kategorien wie Datenschutzverletzungen, Ransomware und Phishing sehen Sie, welche Geräte betroffen sind. Sofortige Warnungen helfen Ihnen, schnell zu handeln und zu verhindern, dass Bedrohungen eskalieren.
Überprüfen Sie jedes Gerät.
Erlauben Sie nur sichere.
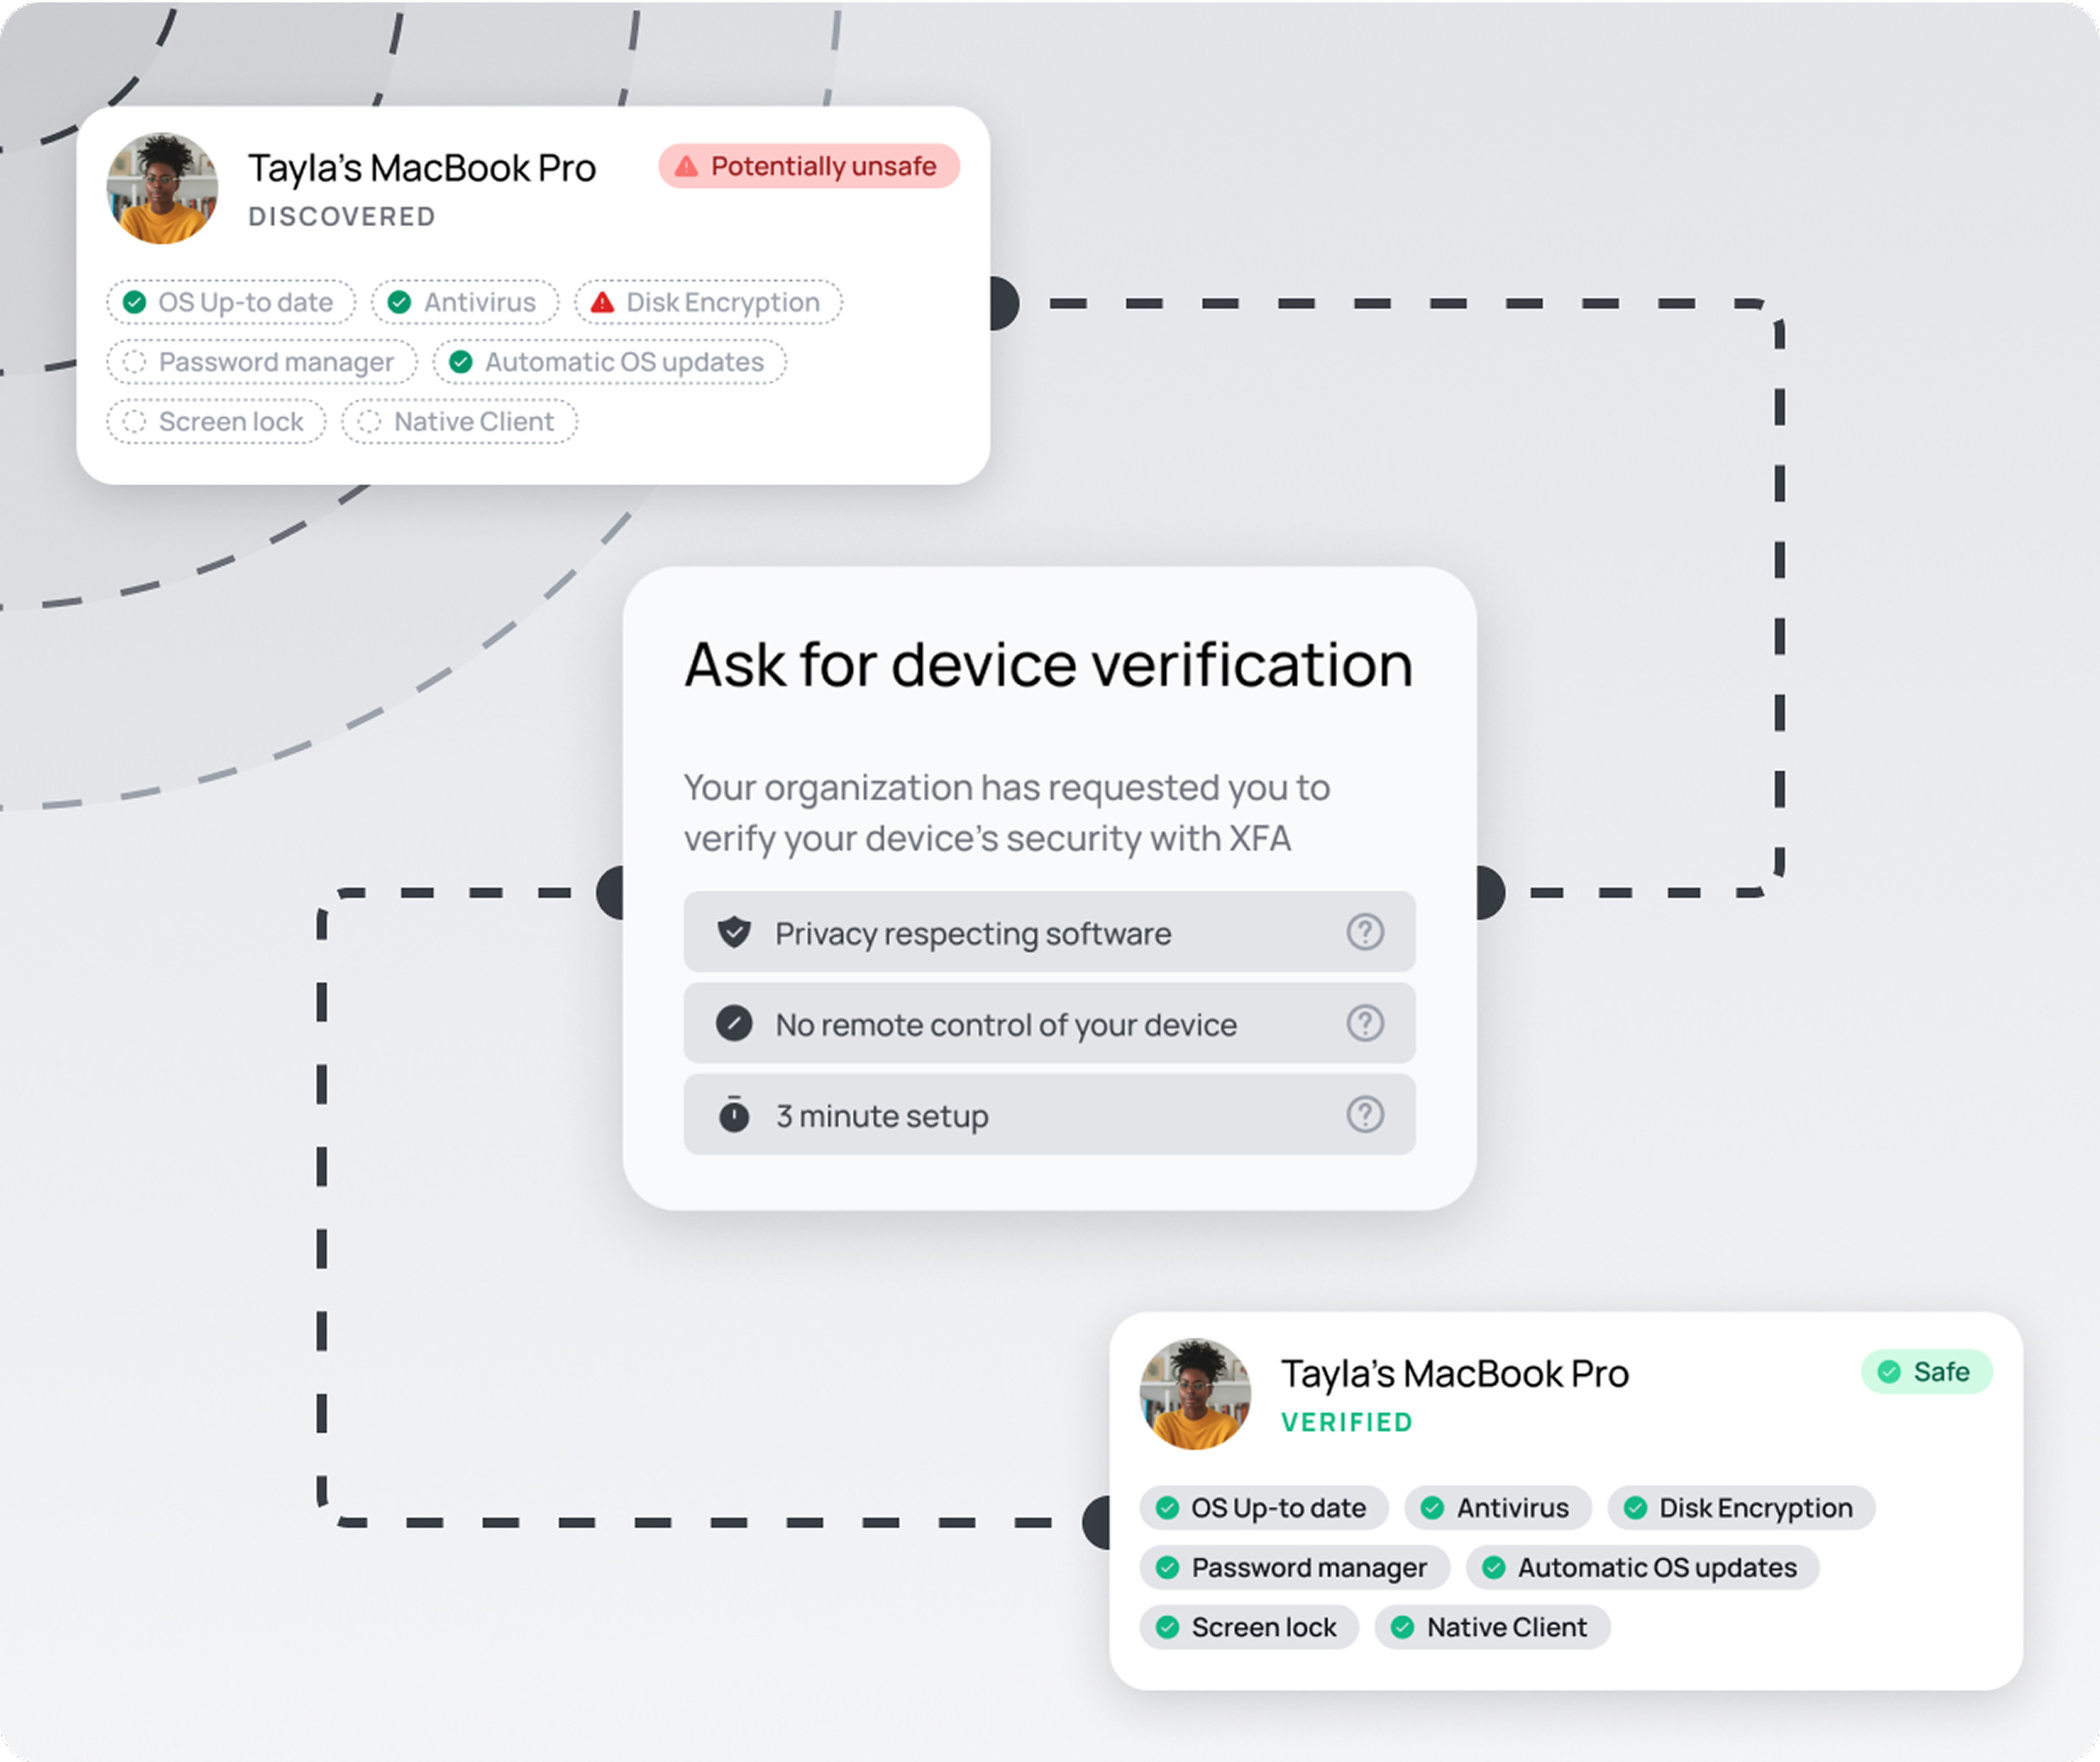
Setzen Sie Zero-Trust-Zugriff durch, indem Sie kontrollieren, welche Geräte sich mit Ihren Unternehmensanwendungen verbinden können. XFA fungiert als zusätzlicher Authentifizierungsfaktor und überprüft Gerätesicherheitsmaßnahmen wie Betriebssystem-Updates, Festplattenverschlüsselung und Antivirenstatus bei der Anmeldung, um sicherzustellen, dass nur vertrauenswürdige Geräte Zugriff erhalten.
Sicherheit, die leitet.
Damit niemand blockiert wird.
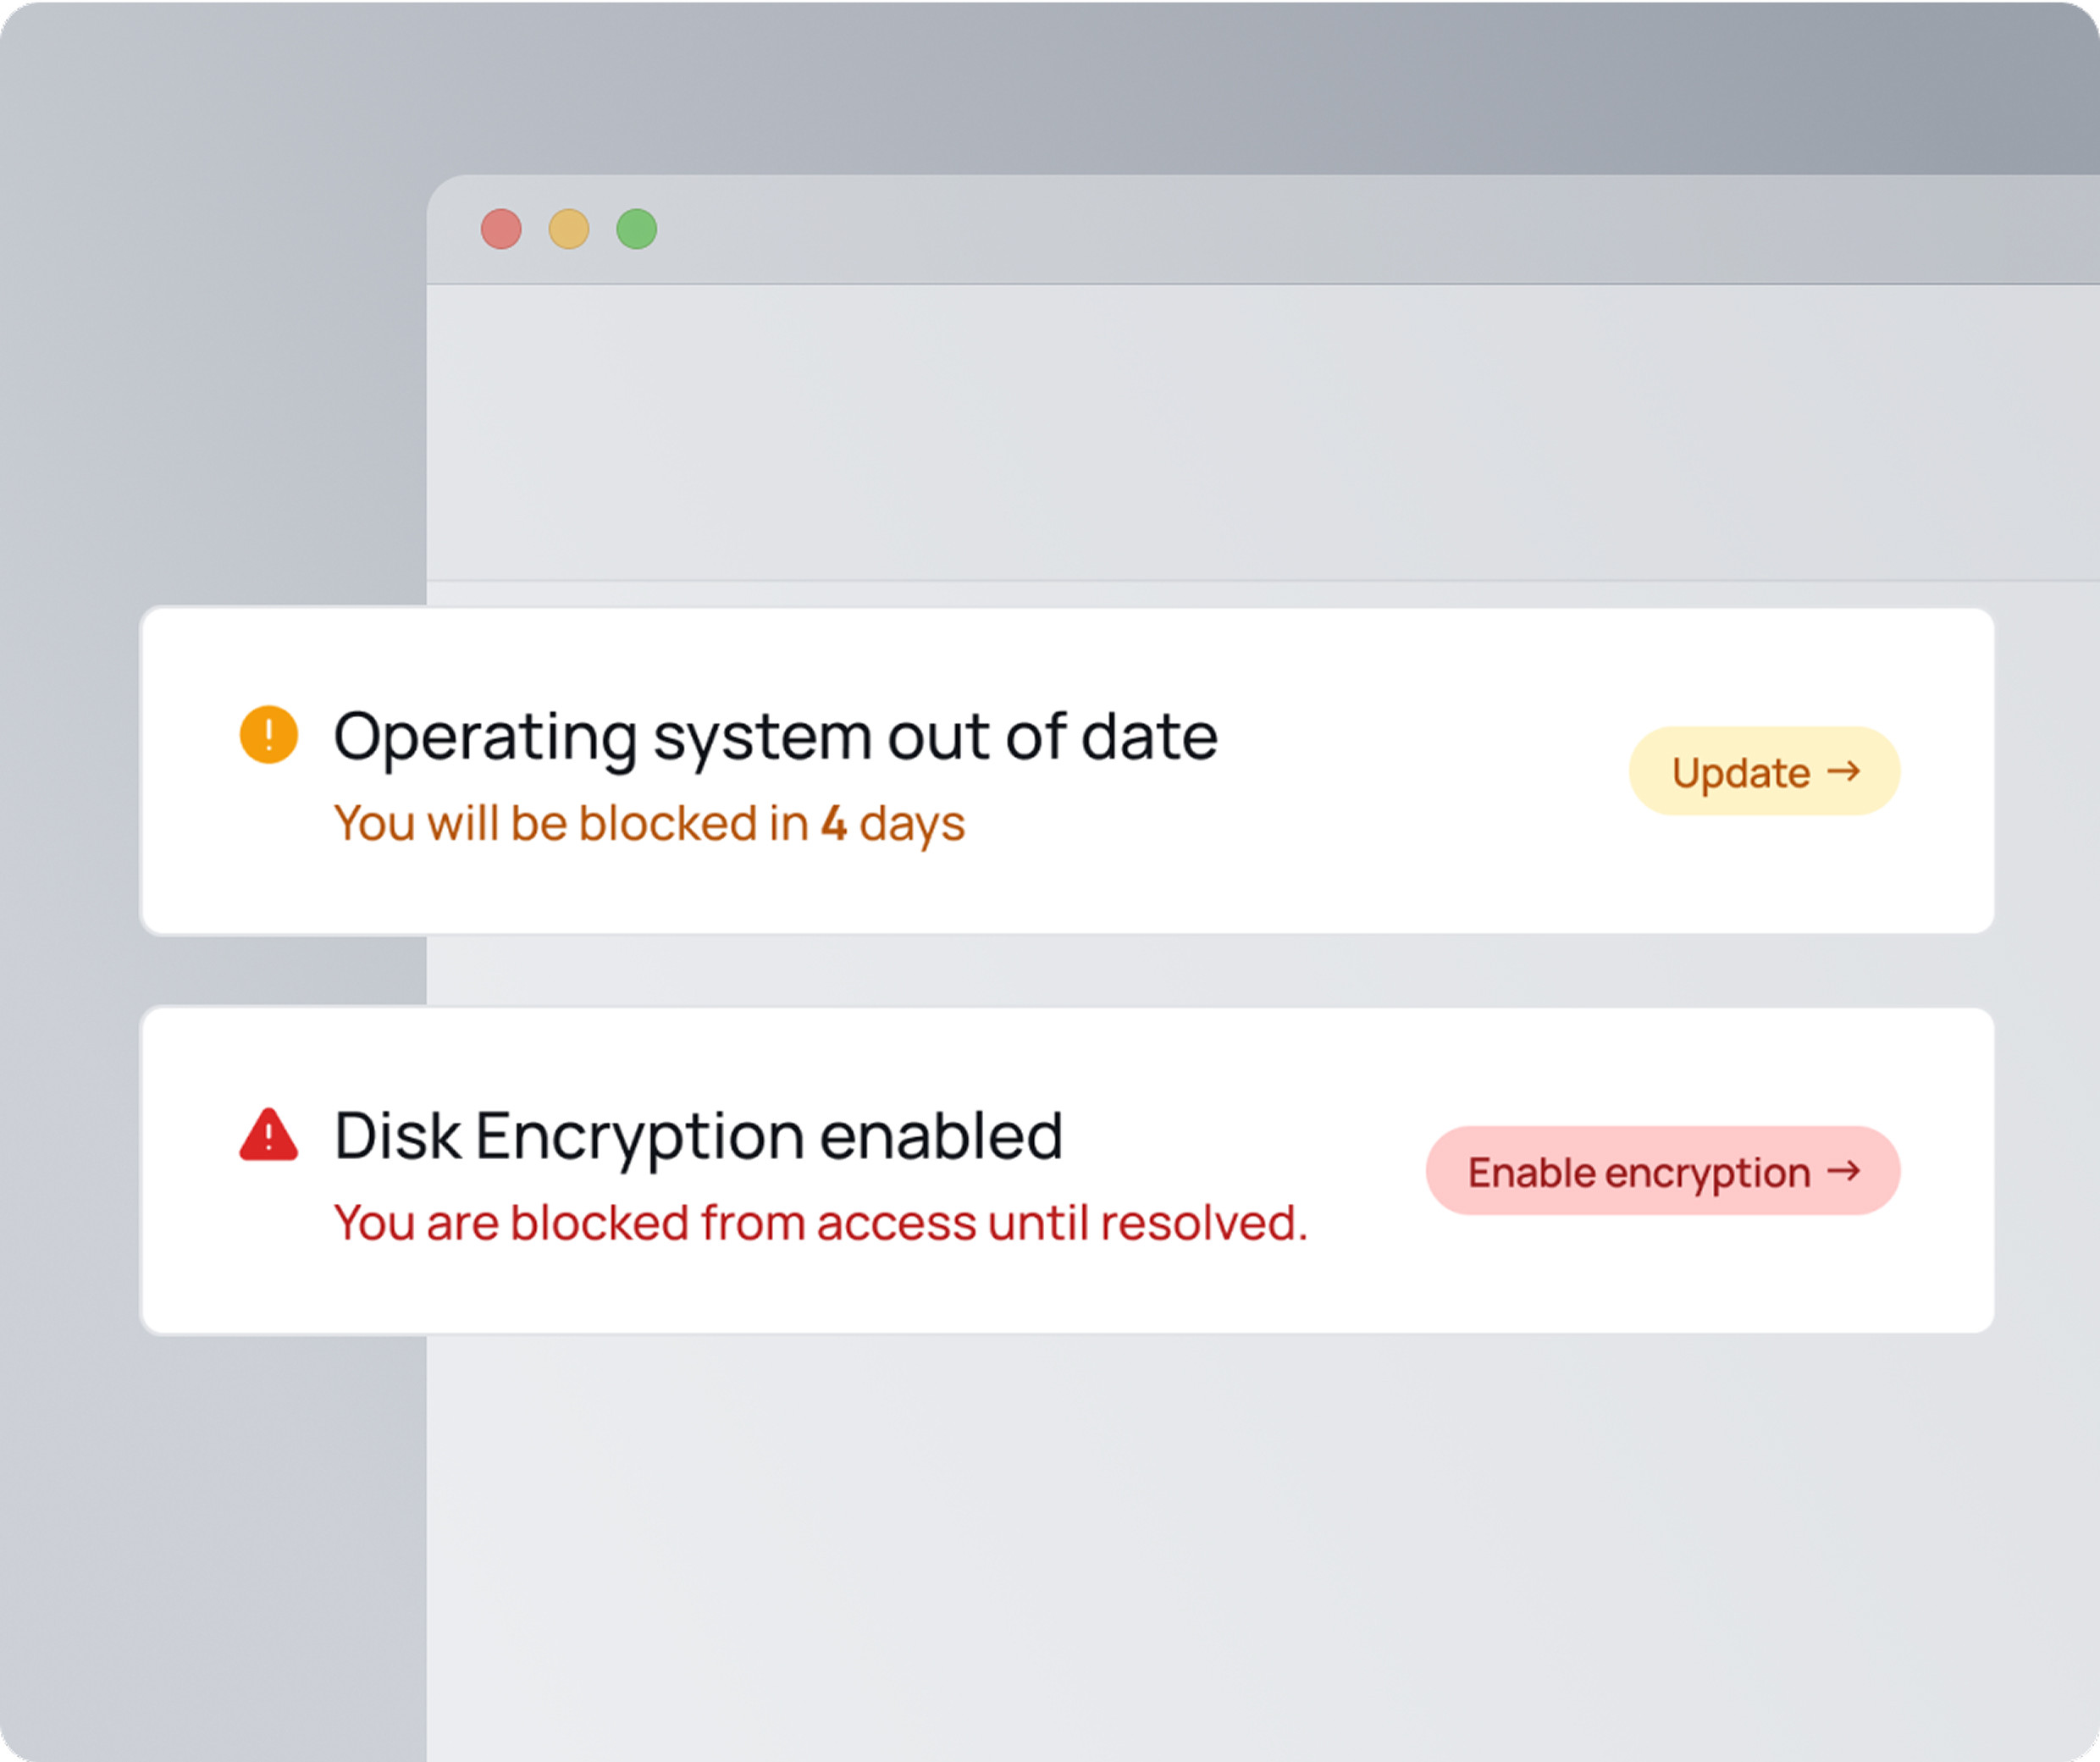
Blockiert zu sein, verlangsamt die Arbeit. XFA gibt Benutzern klare Schritte, um Sicherheitsprobleme selbst zu beheben, damit sie ohne IT-Eingriff wieder Zugriff erhalten können. Einfache Anleitung, weniger Unterbrechungen und ein sichereres Geschäft.
XFA ist für uns von entscheidender Bedeutung, da wir uns auf verwaltete und nicht verwaltete Geräte verlassen. Die Erkennungsphase von XFA hilft uns zu identifizieren, welche Geräte auf sensible Daten zugreifen, und stellt sicher, dass sie unseren Sicherheitsrichtlinien entsprechen.


Alle Geräte gesichert.
Auch die, die Sie nicht kennen.
Beseitigen Sie Schwachstellen proaktiv
Mit Echtzeitüberwachung und automatisierten Updates verwendet XFA CVEs, um Sicherheitsbedrohungen auf allen Geräten zuzuordnen und zu beheben, um sicherzustellen, dass Risiken identifiziert und gelöst werden, bevor sie Ihr Unternehmen beeinträchtigen.
Kennen Sie jedes Gerät, kontrollieren Sie den Zugriff.
XFA stellt sicher, dass jedes Gerät berücksichtigt wird, einschließlich derjenigen außerhalb Ihres MDM. Nur konforme Geräte erhalten Zugriff, während nicht vertrauenswürdige automatisch blockiert werden. Sicherheit ist nahtlos und zuverlässig.
Sicherheit, die sich selbst verwaltet.
Das Onboarding von Geräten erfolgt nahtlos und automatisch. Unsichere Geräte werden sofort blockiert. Ihr IT-Team konzentriert sich auf Innovation, während XFA die Gerätesicherheit im Hintergrund gewährleistet.
Fragen?
Wir haben Antworten.
XFA entdeckt und identifiziert alle Geräte, die auf Ihre Unternehmensplattformen zugreifen, und erkennt Sicherheitsrisiken wie veraltete Software, fehlende Verschlüsselung und nicht konforme Sicherheitseinstellungen. Es integriert sich mit Identitätsanbietern, um Zugriffsrichtlinien durchzusetzen und sicherzustellen, dass nur sichere Geräte eine Verbindung herstellen können. Die XFA-Anwendung überprüft die Gerätesicherheit und bietet klare Schritte zur Behebung. Nicht konforme Geräte werden blockiert, bis die Sicherheitsanforderungen erfüllt sind, wodurch Datenschutzverletzungen verhindert und die Compliance aufrechterhalten wird.
Herkömmliche MDM-Lösungen übernehmen die vollständige Kontrolle über jedes Gerät, um die Sicherheit zu gewährleisten, was teuer, schwer zu skalieren und nicht die Flexibilität bieten kann, die eine moderne Belegschaft benötigt. XFA bietet eine moderne Alternative, indem es kontinuierlich alle Geräte entdeckt, die auf Ihre Unternehmensplattformen zugreifen, einschließlich verwalteter, persönlicher und von Auftragnehmern genutzter Geräte. Anstatt starre Kontrollen durchzusetzen, überprüft XFA die Sicherheitslage jedes Geräts anhand Ihrer Richtlinien und identifiziert Risiken wie veraltete Software, fehlende Verschlüsselung oder nicht konforme Einstellungen. Wenn ein Gerät die Sicherheitsstandards nicht erfüllt, benachrichtigt XFA Administratoren und führt Benutzer durch klare Schritte zur Behebung, bevor der Zugriff gewährt wird.
XFA analysiert kontinuierlich Authentifizierungsprotokolle von Identitätsanbietern, um alle Geräte zu entdecken, einschließlich verwalteter und nicht verwalteter. Um deren Sicherheitskonformität zu überprüfen, installieren Benutzer die XFA-Anwendung auf ihren Geräten, ohne Administratorrechte zu gewähren. Dies stellt sicher, dass Organisationen Sicherheitsrichtlinien durchsetzen können, während die Privatsphäre der Benutzer gewahrt bleibt, da nur die Sicherheitslage des Geräts geteilt wird.
XFA kann in wenigen Minuten bereitgestellt werden. Sobald es mit Ihrem Identitätsanbieter verbunden ist, beginnt es automatisch mit der Erkennung von Geräten und gibt Ihnen sofortigen Einblick in alle Geräte, die auf Ihre Unternehmensplattformen zugreifen. Ab der nächsten Anmeldesitzung werden Mitarbeiter durch ein schnelles, 3-minütiges Self-Service-Onboarding geführt, um die XFA-Anwendung ohne Administratorrechte auf ihren Geräten zu installieren. Dies stellt sicher, dass Geräte auf Sicherheitskonformität überprüft werden, mit minimalem IT-Aufwand. Benötigen Sie zusätzliche Hilfe bei der Bereitstellung von XFA? Wir bieten 3 Monate dedizierten Bereitstellungs-Support als optionales Add-on an. Mit dem Vertrieb sprechen →
XFA kann eine breite Palette von Sicherheitsrisiken erkennen, darunter veraltete Betriebssysteme, deaktivierte Festplattenverschlüsselung, fehlende oder installierte Passwort-Manager und veraltete Browser, unter anderem. Darüber hinaus ordnet XFA diese Sicherheitsprüfungen bekannten Common Vulnerabilities and Exposures (CVEs) zu und hilft Organisationen, potenzielle Bedrohungen zu identifizieren und zu beheben, bevor sie zu einem Risiko werden.
XFA sichert BYOD-Geräte, indem es Sicherheitsrichtlinien auf Identitätsebene durchsetzt, anstatt die vollständige Kontrolle über das Gerät zu übernehmen. Mitarbeiter können ihre persönlichen Geräte weiterhin verwenden und gleichzeitig sicherstellen, dass sie Sicherheitsstandards wie Verschlüsselung, Betriebssystem-Updates und Browsersicherheitseinstellungen erfüllen. Wenn ein Gerät nicht konform ist, blockiert XFA den Zugriff und führt Benutzer durch Schritte zur Behebung, bevor der Zugriff gewährt wird. Dies gewährleistet Sicherheit, ohne die Privatsphäre zu gefährden.
Ja, aber nur, wenn eine Gerätesicherheitsprüfung erforderlich ist. Mitarbeiter installieren die schlanke XFA-Anwendung auf ihrem Desktop oder Mobilgerät, um die Einhaltung von Sicherheitsstandards zu überprüfen, ohne Administratorrechte oder die vollständige Kontrolle über das Gerät zu gewähren. XFA überprüft nur, ob wesentliche Sicherheitsfunktionen wie Software-Updates und Festplattenverschlüsselung vorhanden sind. Dies gewährleistet robuste Sicherheit und Compliance bei Wahrung der Privatsphäre der Benutzer.
Möchten Sie Sicherheitslücken bei Geräten schließen?
Sprechen wir.