Skalieren Sie Ihre Sicherheit
Schützen Sie jedes Gerät mühelos und gewährleisten Sie gleichzeitig Compliance und Wachstum.
Decken Sie jede Lücke ab
Gewinnen Sie Einblick in Geräte und schließen Sie Sicherheitslücken, bevor sie zu Bedrohungen werden.
Sichern Sie Freelancer- & BYOD-Geräte
Ermöglichen Sie sicheren Zugriff für persönliche und externe Geräte, ohne die Komplexität zu erhöhen.
Gerätesicherheit mit XFA
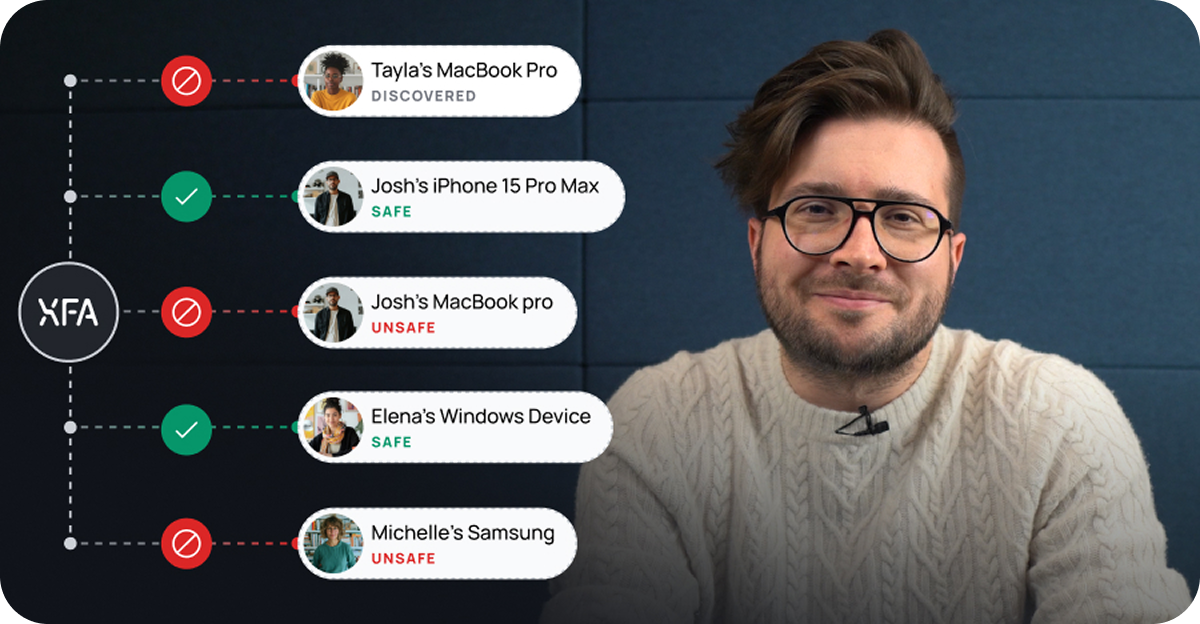
Erfahren Sie, wie XFA Ihre Probleme mit der Gerätesicherheit löst.
Discovery
Gewinnen Sie Einblick in alle Geräte, die auf Ihre Unternehmensplattformen zugreifen.
Awareness
Halten Sie Ihr Team mit Echtzeit-Sicherheitswarnungen und -einblicken auf dem Laufenden.
Enforce
Stellen Sie sicher, dass nur konforme Geräte sicher auf Ihre Unternehmensdaten zugreifen.
Silent MFA
Phishing-resistente MFA in das Gerätevertrauen integriert.
Device Checks
Sehen Sie, welche Sicherheitsüberprüfungen XFA auf jedem Gerät ausführen kann.
Laden Sie den modernen Leitfaden zur Gerätesicherheit herunter
Neugierig, was in der Gerätesicherheit wirklich funktioniert?


XFA vs JumpCloud
Vergleich von Identitäts- und Verzeichnisverwaltung mit zugriffsbasierter Gerätesicherheit für nicht verwaltete und persönliche Geräte
Was ist XFA?
XFA ist die Gerätesicherheitslösung, die jedes für die Arbeit genutzte Gerät kennt, Benutzer über Sicherheitsrisiken informiert und die Einhaltung von Sicherheitsrichtlinien bei der Anmeldung überprüft — alles ohne invasive Kontrolle oder zentralisiertes Gerätemanagement. XFA wurde für moderne Organisationen entwickelt, die BYOD, Auftragnehmer und verteilte Teams unterstützen und Gerätevertrauen benötigen, ohne Geräte zu besitzen oder zu verwalten.
Was ist JumpCloud?
JumpCloud ist eine cloudbasierte Verzeichnis- und Identitätsplattform, die Benutzerverwaltung, Authentifizierung und Geräteverwaltung kombiniert. Es wird oft als Ersatz für traditionelles Active Directory verwendet und verwaltet gleichzeitig Geräte. JumpCloud erfordert typischerweise Geräteregistrierung und Agents, um Richtlinien durchzusetzen.
Warum XFA statt JumpCloud wählen?
XFA konzentriert sich auf Gerätesicherheit, nicht auf Verzeichnisdienste
JumpCloud kombiniert Verzeichnisdienste, Identität und Geräteverwaltung in einer einzigen Plattform. XFA verfolgt einen anderen Ansatz und konzentriert sich ausschließlich auf die Gerätesicherheitslage zum Zeitpunkt des Zugriffs. Dies macht XFA einfach auf einem bestehenden Identity Provider aufzusetzen, ohne Verzeichnisdienste zu ersetzen oder umzustrukturieren.
XFA erfordert kein laufendes Gerätemanagement oder administrative Wartung
JumpCloud erzwingt Sicherheit durch Geräteregistrierung und Management-Agents. XFA überprüft, ob ein Gerät die Sicherheitsanforderungen erfüllt, ohne das Gerät selbst zu verwalten oder zu kontrollieren. Dies macht XFA besser geeignet für Umgebungen, in denen die Geräteeigentümerschaft gemischt ist.
XFA ist besser geeignet für BYOD und externe Benutzer
XFA ist für persönliche Geräte, Freiberufler und Auftragnehmer konzipiert, die ihre Geräte nicht in Unternehmensverwaltungssysteme einbinden möchten. Sicherheitsrichtlinien werden bei der Anmeldung durchgesetzt, sodass Organisationen den Zugriff schützen können, ohne interne Verwaltungsgrenzen auf externe Benutzer auszudehnen.
XFA ermöglicht Privacy-first Sicherheitsdurchsetzung
XFA beschränkt die Datenerfassung auf sicherheitsrelevante Signale bei der Anmeldung und vermeidet kontinuierliches Tracking oder Monitoring des Benutzerverhaltens. Dieser Ansatz entspricht besser den Datenschutzerwartungen in modernen Arbeitsplätzen und regulierten Umgebungen.
XFA funktioniert mit jedem Identity Provider
XFA integriert sich nahtlos mit Microsoft Entra, Okta, Google und anderen Identity Providern, wodurch Organisationen Gerätesicherheitsrichtlinien unabhängig von ihrem Identity Stack durchsetzen können. Diese Flexibilität macht XFA zukunftssicher und einfach neben bestehender Authentifizierungs- und Zugriffsinfrastruktur zu implementieren.
Möchten Sie sehen, wie XFA zu Ihrem Unternehmen passt?
Lassen Sie uns reden.