
Skalieren Sie Ihre Sicherheit
Schützen Sie jedes Gerät mühelos und gewährleisten Sie gleichzeitig Compliance und Wachstum.
Decken Sie jede Lücke ab
Gewinnen Sie Einblick in Geräte und schließen Sie Sicherheitslücken, bevor sie zu Bedrohungen werden.
Sichern Sie Freelancer- & BYOD-Geräte
Ermöglichen Sie sicheren Zugriff für persönliche und externe Geräte, ohne die Komplexität zu erhöhen.
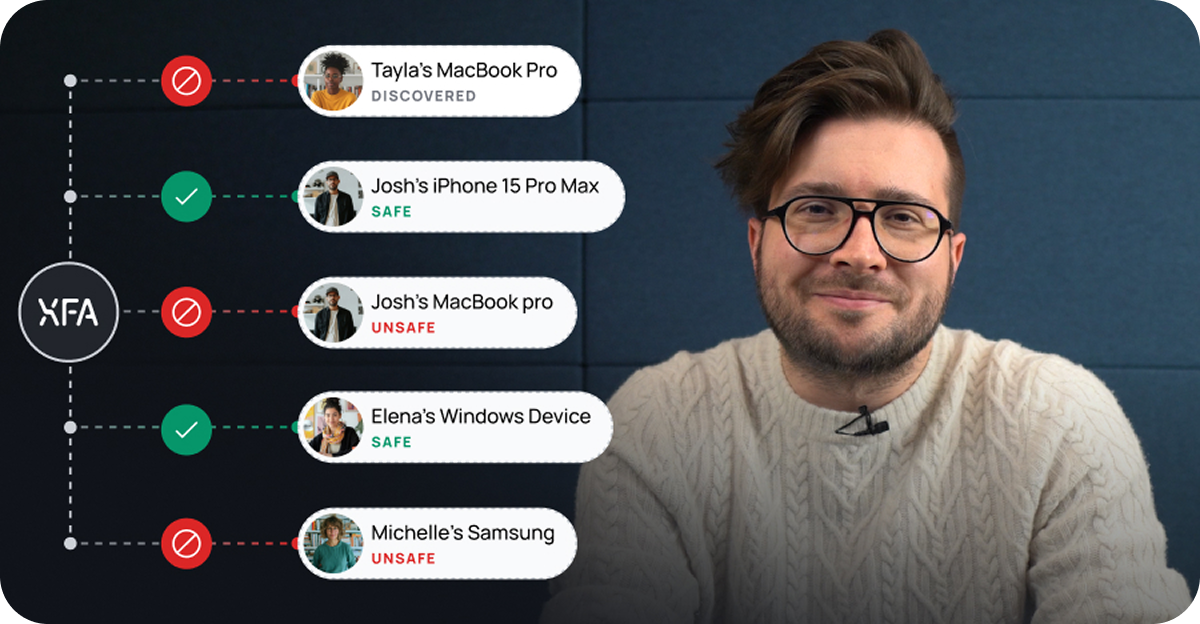
Gerätesicherheit mit XFA
Erfahren Sie, wie XFA Ihre Probleme mit der Gerätesicherheit löst.
Discovery
Gewinnen Sie Einblick in alle Geräte, die auf Ihre Unternehmensplattformen zugreifen.
Awareness
Halten Sie Ihr Team mit Echtzeit-Sicherheitswarnungen und -einblicken auf dem Laufenden.
Enforce
Stellen Sie sicher, dass nur konforme Geräte sicher auf Ihre Unternehmensdaten zugreifen.
Silent MFA
Phishing-resistente MFA in das Gerätevertrauen integriert.
Device Checks
Sehen Sie, welche Sicherheitsüberprüfungen XFA auf jedem Gerät ausführen kann.
Laden Sie den modernen Leitfaden zur Gerätesicherheit herunter
Neugierig, was in der Gerätesicherheit wirklich funktioniert?
Audit-bereite Gerätesicherheit.
Ohne Eingriff in die Privatsphäre.
Stellen Sie sicher, dass Ihre Gerätesicherheit die Compliance-Standards (ISO 27001, SOC2, NIS2, DORA, Cyber Essentials) auf allen Endpunkten erfüllt — einschließlich BYOD, Auftragnehmer und Remote-Geräte. Schnell, datenschutzfreundlich.
Schließen Sie Ihre Compliance-Lücken.
Lassen Sie nicht zu, dass unbekannte Geräte Sie Ihre Zertifizierung kosten.
Selbst die sichersten Systeme scheitern bei Audits für Frameworks wie ISO 27001, SOC2, NIS2, DORA, Cyber Essentials und mehr, wenn Geräte nicht berücksichtigt werden. XFA gewährleistet Sichtbarkeit, Durchsetzung und Berichterstattung über jeden Endpunkt, verwaltet oder nicht. Entwickelt für hybride Teams, verteilte Arbeit und schlanke Sicherheitsoperationen.
Beleuchten Sie Ihre Audit-Risiken.
Erhalten Sie ein vollständiges, audit-bereites Inventar jedes Geräts, sogar derer, die MDM verpasst. XFA Discovery zeigt sofort jedes Gerät an, das auf Ihre Daten zugreift, überall und mit jedem Eigentumsmodell.
Setzen Sie Richtlinien ohne Reibung durch
Legen Sie intelligente Regeln einmal fest. XFA Enforcement wendet sie automatisch beim Login an und hält jedes Gerät ohne manuelle Nachverfolgung konform.
Integrieren und automatisieren Sie nahtlos
XFA hält Tools wie Drata, Vanta, TrustCloud und mehr auf dem neuesten Stand, indem es Echtzeit-Gerätedaten synchronisiert, sodass Sie audit-bereit bleiben, ohne Screenshots zu jagen oder Tabellenkalkulationen zu aktualisieren.
Framework Deep Dives
Verwandeln Sie Ihre geschriebenen Richtlinien in technischen Nachweis. Erkunden Sie die Frameworks in diesem Abschnitt, um zu sehen, wie XFA den Nachweis der Gerätesicherheit automatisiert, der erforderlich ist, um Ihre Prüfung zu bestehen.
1. Asset-Management & Richtlinien
A.5.9 Inventar von Informationen und anderen zugehörigen Assets
- Die Anforderung:Sie müssen ein Inventar von Informations-Assets und zugehörigen Geräten führen.
- Wie XFA hilft:XFA generiert automatisch ein genaues, Echtzeit-Inventar aller Endpunktgeräte, die für den Zugriff auf Unternehmensinformationen verwendet werden, gekennzeichnet mit ihrem Sicherheitsstatus.Mehr über Discovery →
A.5.10 Akzeptable Nutzung von Informationen und anderen zugehörigen Assets
- Die Anforderung:Regeln für die akzeptable Nutzung müssen identifiziert, dokumentiert und implementiert werden.
- Wie XFA hilft:Anstelle einer statischen PDF-Richtlinie stellt XFA sicher, dass Ihre Endpunktgeräte-Richtlinie technisch auf allen Geräten durchgesetzt wird, wobei Geräte markiert werden, die nicht Ihren "akzeptablen Nutzungs"-Standards entsprechen.
2. Personalsicherheit
A.6.3 Informationssicherheitsbewusstsein, Bildung und Schulung
- Die Anforderung:Das Personal muss angemessene Bewusstseinsschulungen und Updates zu Richtlinien erhalten.
- Wie XFA hilft:XFA leitet und schult das Personal darüber, warum bestimmte Sicherheitseinstellungen wichtig sind (z.B. Festplattenverschlüsselung) direkt auf ihrem Gerät. Es bildet Benutzer aus, anstatt sie nur zu blockieren, und dient als kontinuierliche, Just-in-Time-Sicherheitsbewusstseinsschulung.Mehr über Awareness →
3. Zugangskontrolle & Remote-Arbeit
A.6.7 Remote-Arbeit
- Die Anforderung:Sicherheitsmaßnahmen müssen für Personal implementiert werden, das remote arbeitet.
- Wie XFA hilft:XFA ermöglicht flexibles Remote-Arbeiten bei gleichzeitiger Aufrechterhaltung strenger Endpunktsicherheit. Es überprüft die Sicherheit des Geräts (z.B. Firewall ein, OS aktualisiert) unabhängig vom Standort.Mehr über Enforcement →
A.8.1 Benutzer-Endpunktgeräte
- Die Anforderung:Informationen, die auf Benutzer-Endpunktgeräten gespeichert oder verarbeitet werden, müssen geschützt werden.
- Wie XFA hilft:Dies ist der Kern von XFA. Wir helfen Ihnen, eine angemessene Endpunktgeräte-Richtlinie (z.B. Festplattenverschlüsselung, Bildschirmsperre) zu definieren und durchzusetzen, die Daten auf Laptops, Tablets und Telefonen schützt.
A.8.5 Sichere Authentifizierung
- Die Anforderung:Sichere Authentifizierungstechnologien und -verfahren müssen implementiert werden.
- Wie XFA hilft:XFA fügt Ihrer Authentifizierung einen wichtigen zusätzlichen Faktor hinzu: Device Trust. Durch die Integration von XFA garantieren Sie, dass nur sichere, verifizierte Geräte sich in Ihren Systemen authentifizieren können.
4. Technisches Schwachstellenmanagement
A.8.7 Schutz vor Malware
- Die Anforderung:Schutz vor Malware muss implementiert werden.
- Wie XFA hilft:XFA stellt sicher, dass Geräte die neuesten OS-Versionen ausführen—was der beste Basisschutz gegen Malware ist—und kann überprüfen, ob Anti-Malware-Software aktiv ist.
A.8.8 Management technischer Schwachstellen
- Die Anforderung:Technische Schwachstellen müssen verwaltet und angemessene Maßnahmen ergriffen werden.
- Wie XFA hilft:XFA erzwingt Patch-Management, indem es verlangt, dass Endpunktgeräte auf dem neuesten Stand gehalten werden, bevor sie auf Unternehmensdaten zugreifen, wodurch technische Schwachstellen effektiv gemindert werden.
A.8.12 Verhinderung von Datenverlust
- Die Anforderung:Maßnahmen müssen angewandt werden, um eine unbefugte Offenlegung sensibler Informationen zu verhindern.
- Wie XFA hilft:XFA erzwingt strikt Festplattenverschlüsselung. Dies verhindert Datenverlust selbst wenn ein Gerät verloren geht oder gestohlen wird und neutralisiert das physische Sicherheitsrisiko.
CC6.1 Logische Zugangssicherheit (Asset-Inventar)
- Die Anforderung:Die Entität muss logische Zugangssicherheitssoftware, Infrastruktur und Architekturen über geschützte Informations-Assets implementieren, um sie vor Sicherheitsereignissen zu schützen. Dies umfasst die Identifizierung aller Assets (Inventar), die auf das System zugreifen.
- Wie XFA hilft:XFA löst den "blinden Fleck" des Asset-Managements durch seine Discovery-Funktion. Anstatt sich auf manuelle Tabellenkalkulationen oder nur verwaltete Inventare zu verlassen, überwacht XFA kontinuierlich Authentifizierungsprotokolle von Ihrem Identity Provider, um jedes Gerät zu erkennen, das in Echtzeit auf Ihre Geschäftsplattformen zugreift. Dies bietet ein vollständiges, automatisiertes Inventar aller Unternehmens-, BYOD- und Auftragnehmergeräte, sodass kein Gerät unbemerkt bleibt.Mehr über Discovery →
CC6.1 Logische Zugangssicherheit (Authentifizierung & Device Trust)
- Die Anforderung:Die Entität muss spezifische Kontrollen implementieren, um Benutzer und zugehörige Geräte zu identifizieren und zu authentifizieren, wobei der Zugriff nur auf autorisierte und sichere Endpunkte beschränkt wird.
- Wie XFA hilft:XFA stärkt die Authentifizierung, indem es Device Trust als wichtige Schicht zu Ihrem Anmeldeprozess hinzufügt. Es integriert sich direkt mit Ihrem Identity Provider, um Zugriffsrichtlinien durchzusetzen und sicherzustellen, dass nur Geräte, die Ihre spezifischen Sicherheitsstandards erfüllen (z.B. verschlüsselt, aktualisiert), sich authentifizieren können.Mehr über Enforcement →
CC6.8 Nicht autorisierter und bösartiger Code (Malware-Schutz)
- Die Anforderung:Die Entität implementiert Kontrollen, um die Einführung von nicht autorisierter oder bösartiger Software (Malware) zu verhindern oder zu erkennen und darauf zu reagieren.
- Wie XFA hilft:XFA überprüft automatisch, dass Anti-Malware-Schutz auf jedem Gerät aktiv und ordnungsgemäß funktioniert, bevor Zugriff gewährt wird. Wenn ein Gerät keine Antivirensoftware hat oder der Schutz deaktiviert ist, kann die Enforcement-Funktion von XFA den Zugriff auf Unternehmensplattformen blockieren.
CC7.1 Systembetrieb (Schwachstellenmanagement)
- Die Anforderung:Die Entität verwendet Erkennungs- und Überwachungsverfahren, um Änderungen an Konfigurationen und Anfälligkeiten für neu entdeckte Schwachstellen (z.B. nicht gepatchte Software) zu identifizieren.
- Wie XFA hilft:XFA überwacht kontinuierlich Geräte auf bekannte Schwachstellen (CVEs) und prüft, ob das Betriebssystem (OS) und der Browser auf dem neuesten Stand sind.
CC6.7 Datenübertragung (Verhinderung von Datenverlust)
- Die Anforderung:Die Entität beschränkt die Übertragung, Bewegung und Entfernung von Informationen auf autorisierte Parteien und schützt sie während der Übertragung (typischerweise durch Verschlüsselung).
- Wie XFA hilft:XFA prüft und erzwingt strikt Festplattenverschlüsselung auf allen Endpunkten. Dies stellt sicher, dass wenn ein Gerät verloren geht oder gestohlen wird (physisch "entfernt"), die Daten unlesbar und sicher bleiben.
CC2.2 & CC5.3 Kommunikation und Informationssicherheitsbewusstsein
- Die Anforderung:Die Entität kommuniziert Informationen zur Verbesserung des Sicherheitswissens und -bewusstseins und stellt sicher, dass das Personal seine Verantwortlichkeiten und die Richtlinien der Organisation (wie Akzeptable Nutzung) versteht.
- Wie XFA hilft:XFA verwandelt Ihre "Richtlinie zur akzeptablen Nutzung" von einem statischen Dokument in einen aktiven, lehrreichen Workflow. Wenn das Gerät eines Benutzers nicht konform ist (z.B. Bildschirmsperre ist deaktiviert), bietet XFA klare, schrittweise Behebungsanweisungen, um das Problem selbst zu lösen. Dies dient als kontinuierliche, "Just-in-Time"-Sicherheitsbewusstseinsschulung, die Mitarbeitern beibringt, warum Einstellungen wichtig sind und wie sie diese aufrechterhalten können, was eine proaktive Sicherheitskultur fördert.Mehr über Awareness →
Artikel 21(2)(g): Grundlegende Cyber-Hygiene-Praktiken
- Die Anforderung:Entitäten müssen grundlegende Cyber-Hygiene-Praktiken implementieren, einschließlich Zero-Trust-Prinzipien, Software-Updates, Gerätekonfiguration und Identitätsmanagement.
- Wie XFA hilft:XFA automatisiert "Cyber-Hygiene", indem es technisch ein Basis-Sicherheitsniveau über Ihre gesamte Flotte durchsetzt. Es stellt sicher, dass jedes Gerät, ob Unternehmens- oder BYOD-Gerät, kritische Hygienestandards einhält (z.B. OS ist aktualisiert, Firewall ist an, Bildschirmsperre ist gesetzt), bevor es auf Ihr Netzwerk zugreifen kann, wodurch der "Zero Trust"-Verifizierungsprozess effektiv automatisiert wird.Mehr über Enforcement →
Artikel 21(2)(j): Multi-Faktor-Authentifizierung (MFA)
- Die Anforderung:Entitäten müssen Multi-Faktor-Authentifizierung oder kontinuierliche Authentifizierungslösungen implementieren, um den Zugang zu Netzwerken und Informationssystemen zu sichern.
- Wie XFA hilft:XFA stärkt Ihre Authentifizierungsstrategie, indem es Device Trust als zusätzlichen Faktor hinzufügt. Es integriert sich mit Ihrem Identity Provider, um sicherzustellen, dass die Authentifizierung nicht nur darum geht, wer der Benutzer ist (Passwort/MFA), sondern was sie verwenden. Zusätzlich nutzt XFAs Silent MFA das sichere, verifizierte Gerät selbst als nahtlosen zweiten Faktor.
Artikel 21(2)(h): Kryptographie und Verschlüsselung
- Die Anforderung:Entitäten müssen Kryptographie und, wo angemessen, Verschlüsselung verwenden, um die Vertraulichkeit und Integrität von Daten zu gewährleisten.
- Wie XFA hilft:XFA ermöglicht es Ihnen, die Einhaltung von Verschlüsselungsstandards nachzuweisen und durchzusetzen, indem es den Festplattenverschlüsselungsstatus jedes Geräts überprüft. Wenn ein Gerät nicht verschlüsselt ist, kann XFA den Zugriff auf sensible Daten blockieren, bis die Verschlüsselung aktiviert ist, um sicherzustellen, dass die Datenvertraulichkeit niemals gefährdet wird.
Artikel 21(2)(d): Lieferkettensicherheit
- Die Anforderung:Entitäten müssen Cybersicherheitsrisiken managen, die aus ihrer Lieferkette und Beziehungen mit direkten Lieferanten (einschließlich Auftragnehmern und Beratern) stammen.
- Wie XFA hilft:Lieferkettenrisiken treten oft durch die nicht verwalteten Geräte von Auftragnehmern oder Beratern ein. XFAs Discovery-Funktion identifiziert jedes Gerät, das auf Ihre Ressourcen zugreift, einschließlich derer, die externen Partnern gehören. Sie können dann dieselben Sicherheitsrichtlinien auf diese externen Geräte anwenden, ohne sie vollständig verwalten/besitzen zu müssen (MDM).
Artikel 21(2)(g): Cybersicherheitsschulung
- Die Anforderung:Entitäten müssen sicherstellen, dass Management und Mitarbeiter Cybersicherheitsschulungen absolvieren, um Wissen und Fähigkeiten zur Identifizierung von Risiken zu erlangen.
- Wie XFA hilft:XFA macht aus der Richtliniendurchsetzung einen Lernmoment. Anstelle einer stillen Blockierung bietet XFA Benutzern klare, lehrreiche Behebungsanweisungen, wenn ihr Gerät nicht konform ist. Diese "Just-in-Time"-Schulung vermittelt Benutzern, warum bestimmte Einstellungen (wie Updates oder Bildschirmsperren) für die Sicherheit kritisch sind, und fördert eine Kultur des Bewusstseins.Mehr über Awareness →
Artikel 8: Identifizierung (ICT Asset Management)
- Die Anforderung:Finanzunternehmen müssen alle ICT-unterstützten Geschäftsfunktionen, Rollen und Assets (einschließlich Endpunkte) identifizieren, klassifizieren und angemessen dokumentieren, um ihre Abhängigkeiten und Risiken zu verwalten.
- Wie XFA hilft:Sie können nicht schützen, was Sie nicht sehen. XFA bietet ein vollständiges, automatisiertes Echtzeit-Inventar aller Endpunktgeräte, die auf Ihre Finanzdaten oder -systeme zugreifen. Dies schafft einen dynamischen "Record of Truth" für Ihre ICT-Assets und erfüllt die Anforderung, die für Ihre betriebliche Lieferung kritischen Endpunkte zu identifizieren und zu verfolgen.Mehr über Discovery →
Artikel 9(4)(c): Zugriffskontrolle & Identitätsmanagement
- Die Anforderung:Entitäten müssen solide Identitäts- und Zugriffsmanagement-Richtlinien implementieren, die nur autorisierten Benutzern Zugriff gewähren und unbefugten Zugriff auf ICT-Assets verhindern.
- Wie XFA hilft:XFA implementiert ein striktes Conditional Access-Modell für Endpunkte. Es stellt sicher, dass der Zugriff auf kritische ICT-Systeme nur gewährt wird, wenn das Gerät Ihre definierte Sicherheitslage erfüllt.Mehr über Enforcement →
Artikel 9(2): ICT-Sicherheitsmaßnahmen (Schwachstellenmanagement)
- Die Anforderung:Entitäten müssen die Sicherheit von ICT-Systemen kontinuierlich überwachen und kontrollieren, um das Risiko von Korruption oder Datenverlust zu minimieren, einschließlich der Verwaltung von Software-Schwachstellen.
- Wie XFA hilft:XFA überwacht kontinuierlich Geräte auf bekannte Schwachstellen (CVEs) und prüft, ob das Betriebssystem (OS) und der Browser auf dem neuesten Stand sind.
Artikel 9(4)(e): Schutz von Daten (Verschlüsselung)
- Die Anforderung:Entitäten müssen Richtlinien und Protokolle für starke Verschlüsselungsmechanismen implementieren, um Datenverfügbarkeit, Authentizität, Integrität und Vertraulichkeit zu schützen (im Ruhezustand und bei der Übertragung).
- Wie XFA hilft:Um Datenintegrität und Vertraulichkeit auf Endpunkten zu gewährleisten, schreibt XFA Festplattenverschlüsselung flächendeckend vor. Durch die Durchsetzung dieser technischen Kontrolle stellt XFA sicher, dass selbst wenn ein Laptop mit sensiblen Finanzdaten verloren geht (was die Verfügbarkeit beeinträchtigt), die Vertraulichkeit dieser Daten intakt bleibt, im Einklang mit DORAs Schutzstandards.
1. Firewalls
- Die Anforderung:Jedes mit dem Internet verbundene Gerät muss durch eine Firewall geschützt sein, um eine "Pufferzone" zwischen dem Gerät und nicht vertrauenswürdigen Netzwerken (wie dem Internet oder öffentlichem WLAN) zu schaffen. Boundary Firewalls sind für Büronetzwerke erforderlich. Software-Firewalls sind für alle Endbenutzergeräte erforderlich, insbesondere bei Remote-Arbeit oder in nicht vertrauenswürdigen Netzwerken.
- Wie XFA hilft:XFA überprüft automatisch, ob die Firewall auf jedem Gerät aktiviert und aktiv ist.Mehr über Enforcement →
2. Sichere Konfiguration
- Die Anforderung:Computer und Netzwerkgeräte müssen so konfiguriert werden, dass das Schwachstellenniveau reduziert wird. Standardkonfigurationen sind oft unsicher und müssen geändert werden. Gerätesperre: Geräte müssen automatisch sperren, wenn sie unbeaufsichtigt gelassen werden (mit PIN, Passwort oder Biometrie). Unnötige Software: Ungenutzte Software und Dienste sollten entfernt oder deaktiviert werden. Passworthygiene: Standardpasswörter müssen geändert und starke Passwörter verwendet werden.
- Wie XFA hilft:XFA fungiert als kontinuierlicher Auditor für sichere Konfiguration. Es verifiziert Einstellungen wie Bildschirmsperre (stellt sicher, dass Geräte automatisch sperren) und prüft auf das Vorhandensein eines Passwort-Managers.
3. Benutzerzugriffskontrolle
- Die Anforderung:Der Zugang zu Daten und Diensten muss auf autorisierte Benutzer und Geräte beschränkt werden. Getrennte Konten: Benutzer müssen ein Standardbenutzerkonto für die tägliche Arbeit verwenden, nicht ein Administratorkonto (um die Auswirkungen von Malware zu begrenzen). Authentifizierung: Der Zugang zu Diensten muss authentifiziert werden, unter Verwendung von Multi-Faktor-Authentifizierung (MFA), wo verfügbar.
- Wie XFA hilft:XFA implementiert ein Zero-Trust-Zugriffsmodell, indem es Device Trust zu Ihrem Authentifizierungsfluss hinzufügt. Es stellt sicher, dass der Zugang nur gewährt wird, wenn sowohl der Benutzer authentifiziert als auch das Gerät als sicher verifiziert ist. Zusätzlich unterstützt XFA Silent MFA, wobei das vertrauenswürdige Gerät selbst als starker, nicht-phishbarer zweiter Faktor verwendet wird.
4. Malware-Schutz
- Die Anforderung:Geräte müssen Malware-Schutzmechanismen installiert und aktiv haben, um die Ausführung von bösartigem Code zu verhindern. Anti-Malware-Software: Muss installiert, aktiv und so konfiguriert sein, dass Dateien beim Zugriff gescannt werden. Signatur-Updates: Signaturdateien müssen mindestens täglich aktualisiert werden. Anwendungs-Allowlisting: Alternativ dürfen nur genehmigte Anwendungen ausgeführt werden.
- Wie XFA hilft:XFA erzwingt das Vorhandensein von Anti-Malware / Antivirus-Software. Bevor ein Gerät sich anmelden kann, verifiziert XFA, dass das Antivirenprogramm läuft. Wenn die Software fehlt, deaktiviert oder veraltet ist, blockiert XFA den Zugang und fordert den Benutzer auf, es zu beheben, sodass kein ungeschütztes Gerät Malware in Ihre Umgebung einführen kann.
5. Sicherheitsupdate-Management (Patching)
- Die Anforderung:Alle Software (Betriebssysteme und Anwendungen) muss aktuell gehalten und vom Hersteller unterstützt werden. Unterstütztes OS: Geräte müssen ein Betriebssystem ausführen, das noch Sicherheitsupdates erhält (z.B. kein Windows 7). 14-Tage-Patching: "Kritische" und "Hochrisiko"-Sicherheitsupdates müssen innerhalb von 14 Tagen nach Veröffentlichung installiert werden.
- Wie XFA hilft:XFA automatisiert die Überprüfung von OS- und Browser-Updates. Es überprüft die Version des Betriebssystems und Browsers bei jeder Anmeldung. Sie können Richtlinien festlegen, um Geräte zu blockieren, die Versionen älter als der erlaubte Schwellenwert ausführen (wodurch das 14-Tage-Fenster eingehalten wird), und stellt effektiv sicher, dass Benutzer ihre Geräte patchen, um wieder Zugang zu Arbeitstools zu erhalten.
6. BYOD, Heim- & Remote-Arbeit
- Die Anforderung:Cyber Essentials behandelt jedes Gerät, das auf Organisationsdaten zugreift, als "im Geltungsbereich", unabhängig von Eigentum oder Standort. BYOD-Geltungsbereich: Persönliche Geräte, die für Arbeits-E-Mail oder Apps verwendet werden, müssen alle 5 oben genannten Kontrollen erfüllen (einschließlich unterstütztes OS, Bildschirmsperre und kein Jailbreaking/Rooting). Heimarbeit: Für Remote-Arbeiter ist die "Netzwerkgrenze" das Gerät selbst. Daher müssen Software-Firewalls auf dem Gerät aktiv sein.
- Wie XFA hilft:Verifizieren, nicht verwalten: XFA validiert die Sicherheitslage persönlicher Geräte (BYOD) ohne vollständige MDM-Registrierung, die Benutzer oft aus Datenschutzgründen ablehnen. Riskante Geräte blockieren: Es erkennt und blockiert "gejailbreakte" oder "gerootete" Mobilgeräte, die unter Cyber Essentials verboten sind. Tragbare Compliance: Durch die Überprüfung der Software-Firewall und des Patch-Status direkt auf dem Endpunkt stellt XFA sicher, dass die Compliance mit dem Gerät reist und Anforderungen für Heim- und Remote-Arbeiter erfüllt, ohne deren Heimnetzwerke prüfen zu müssen.
Anforderung 12.5.1: Asset-Inventar
- Die Anforderung:Pflegen Sie ein aktuelles Inventar aller Hardware- und Softwarekomponenten (einschließlich Systemkomponenten wie Endbenutzergeräte), die im Geltungsbereich von PCI DSS liegen.
- Wie XFA hilft:XFA bietet ein automatisiertes Echtzeit-Inventar jedes Geräts, das auf Ihre Umgebung zugreift. Anstelle einer statischen Tabelle, die im Moment ihrer Erstellung veraltet ist, entdeckt und protokolliert XFA kontinuierlich Geräte während ihrer Authentifizierung und liefert dem Auditor eine genaue, dynamische Liste der im Geltungsbereich befindlichen Assets.Mehr über Discovery →
Anforderung 5.2.1: Schutz vor Schadsoftware
- Die Anforderung:Anti-Malware-Mechanismen müssen auf allen Systemkomponenten eingesetzt werden, die häufig von Schadsoftware betroffen sein können. Die Lösung muss aktiv sein, aktuell gehalten werden und kontinuierliche Überwachung oder Scanning durchführen.
- Wie XFA hilft:Bevor der Zugriff auf die CDE oder Unternehmensanwendungen erlaubt wird, überprüft XFA, dass Anti-Malware / Antivirus-Software auf dem Gerät installiert, aktiv und ausgeführt wird.Mehr über Enforcement →
Anforderung 6.3.3: Schwachstellenmanagement (Patching)
- Die Anforderung:Alle Systemkomponenten müssen durch Installation entsprechender Sicherheitspatches und Updates vor bekannten Schwachstellen geschützt werden. Kritische Sicherheitspatches müssen innerhalb eines Monats nach Veröffentlichung installiert werden.
- Wie XFA hilft:Mit XFA können Sie eine strikte Patch-Management-Richtlinie am Zugangspunkt durchsetzen. Sie können XFA so einstellen, dass der Zugriff für Geräte mit OS-Versionen, die älter als ein bestimmter Schwellenwert sind, blockiert wird (z.B. um sicherzustellen, dass sie innerhalb des kritischen Patch-Fensters liegen), wodurch die Installation von Updates vor dem Zugriff effektiv erzwungen wird.
Anforderung 8.4.2 & 8.4.3: Starke Authentifizierung (MFA)
- Die Anforderung:Starke Zugriffskontrollmaßnahmen müssen implementiert werden. Multi-Faktor-Authentifizierung (MFA) ist für jeden Nicht-Konsolen-Zugriff auf die CDE für Personal mit administrativem Zugriff und typischerweise für jeden Remote-Zugriff erforderlich.
- Wie XFA hilft:XFA verstärkt Ihre Authentifizierung über reine Benutzeranmeldedaten hinaus. Es fügt Device Trust als kritischen Faktor hinzu. Durch die Integration mit Ihrem Identity Provider stellt XFA sicher, dass der Zugriff nur vertrauenswürdigen, verifizierten Geräten gewährt wird. Zusätzlich nutzt XFAs Silent MFA das sichere, verifizierte Gerät selbst als nahtlosen zweiten Faktor.
Anforderung 2.2: Sichere Konfiguration
- Die Anforderung:Systemkomponenten müssen sicher konfiguriert und verwaltet werden. Dies umfasst das Ändern von Herstellerstandards, das Entfernen unnötiger Software und das Sicherstellen, dass Sicherheitsparameter gesetzt sind.
- Wie XFA hilft:XFA ermöglicht es Ihnen, eine sichere Baseline für alle Endpunkte zu definieren und durchzusetzen. Es prüft auf kritische Konfigurationseinstellungen wie Bildschirmsperre (um unbefugten physischen Zugriff zu verhindern) und Firewall-Status (Anf. 1.4.1). Jede Abweichung von dieser Baseline löst eine Warnung oder Zugriffsblockierung aus und gewährleistet die kontinuierliche Einhaltung sicherer Konfigurationsstandards.
Anforderung 12.6: Sicherheitsbewusstseinsschulung
- Die Anforderung:Ein formelles Sicherheitsbewusstseinsprogramm muss implementiert werden, um alle Mitarbeiter über die Sicherheitsrichtlinien und -verfahren für Karteninhaberdaten zu informieren.
- Wie XFA hilft:XFA verwandelt Sicherheitsrichtlinien von einem "Lesen und Unterschreiben"-Dokument in eine aktive, tägliche Praxis. Wenn XFA eine nicht konforme Einstellung erkennt (z.B. "Ihr OS ist veraltet"), stellt es dem Benutzer spezifische Behebungsanweisungen zur Verfügung, wie das Problem zu beheben ist. Dieses kontinuierliche, kontextbewusste Feedback verstärkt das Sicherheitstraining in Echtzeit und hilft dem Personal, seine Rolle bei der Aufrechterhaltung der Gerätesicherheit zu verstehen.Mehr über Awareness →
§ 164.310(c): Workstation Security (Physical Safeguards)
- Die Anforderung:Implementieren Sie physische Sicherheitsmaßnahmen für alle Workstations, die auf ePHI zugreifen, um den Zugang auf autorisierte Benutzer zu beschränken. Dies umfasst sicherzustellen, dass Bildschirme für unbefugte Personen nicht einsehbar sind und Geräte bei Nichtbenutzung gesichert sind.
- Wie XFA hilft:Obwohl XFA Software ist, erzwingt es "digitale physische Sicherheit". XFA prüft und erzwingt Bildschirmsperren-Einstellungen auf allen Geräten (Laptops und Mobilgeräte). Wenn ein Benutzer sein Gerät auf "nie schlafen" gestellt oder die Passwortanforderung deaktiviert hat, markiert XFA das Gerät als nicht konform und kann den Zugang blockieren, bis die Einstellung korrigiert ist, um sicherzustellen, dass ePHI nicht auf einem unbeaufsichtigten Bildschirm offengelegt wird.Mehr über Enforcement →
§ 164.312(a)(2)(iv): Verschlüsselung und Entschlüsselung (Technische Schutzmaßnahmen)
- Die Anforderung:Implementieren Sie einen Mechanismus zur Ver- und Entschlüsselung elektronisch geschützter Gesundheitsinformationen (ePHI). Obwohl "adressierbar" (flexibel), ist Verschlüsselung der Industriestandard, um ePHI bei Verlust oder Diebstahl eines Geräts unlesbar zu machen.
- Wie XFA hilft:XFA verwandelt diese adressierbare Spezifikation in eine verbindliche Kontrolle. Es überprüft streng, dass Vollständige Festplattenverschlüsselung aktiv ist. Wenn ein Gerät mit potenziell zwischengespeichertem ePHI unverschlüsselt ist, blockiert XFA den Netzwerkzugang.
§ 164.308(a)(5)(ii)(B): Schutz vor Schadsoftware (Administrative Schutzmaßnahmen)
- Die Anforderung:Verfahren zum Schutz vor, zur Erkennung und Meldung von Schadsoftware (Malware) müssen implementiert werden.
- Wie XFA hilft:XFA fungiert als Gatekeeper, der überprüft, dass Anti-Malware / Antivirus-Software vorhanden und aktiv ist, bevor Zugang zu ePHI-Systemen gewährt wird. Darüber hinaus reduziert XFA durch die Erzwingung von OS-Updates (Patch-Management) die Angriffsfläche und verhindert, dass Malware bekannte Schwachstellen ausnutzt, um Zugang zu Patientendaten zu erlangen.
§ 164.312(a)(1): Zugangskontrolle & Eindeutige Benutzeridentifikation
- Die Anforderung:Implementieren Sie technische Richtlinien und Verfahren für elektronische Informationssysteme, die ePHI verwalten, um den Zugang nur auf Personen oder Softwareprogramme zu beschränken, denen Zugriffsrechte gewährt wurden.
- Wie XFA hilft:XFA erweitert die Standard-Zugangskontrolle durch Hinzufügung von Device Trust. Standard-HIPAA-Compliance konzentriert sich oft auf Benutzer-ID, aber wenn ein gültiger Benutzer sich von einem infizierten persönlichen Laptop anmeldet, ist ePHI gefährdet. XFA stellt sicher, dass der Zugang nur gewährt wird, wenn das Gerät selbst vertrauenswürdig und verifiziert ist, und verhindert effektiv, dass unbefugte oder unsichere Endpunkte sensible Gesundheitsdaten berühren.
§ 164.308(a)(1)(ii)(D): Überprüfung der Informationssystemaktivität (Asset-Inventar)
- Die Anforderung:Implementieren Sie Verfahren zur regelmäßigen Überprüfung von Aufzeichnungen der Informationssystemaktivität, wie Audit-Logs, Zugriffsberichte und Sicherheitsvorfallsberichte. Sie können keine Aktivität auf Geräten überprüfen, von deren Existenz Sie nichts wissen.
- Wie XFA hilft:XFA bietet ein umfassendes Echtzeit-Inventar aller Geräte, die auf Ihre ePHI-Umgebung zugreifen (EHRs, Cloud-Speicher, etc.). Es protokolliert jeden Zugriffsversuch, das verwendete Gerät und seine Sicherheitslage zu diesem Zeitpunkt. Dieses automatisierte Inventar ist entscheidend für die unter HIPAA erforderliche "Risikoanalyse" (§ 164.308(a)(1)(ii)(A)), um sicherzustellen, dass keine "Schatten-IT"-Geräte Patientendaten unüberwacht verarbeiten.Mehr über Discovery →
§ 164.312(e)(1): Übertragungssicherheit
- Die Anforderung:Implementieren Sie technische Sicherheitsmaßnahmen zum Schutz vor unbefugtem Zugriff auf elektronisch geschützte Gesundheitsinformationen, die über ein elektronisches Kommunikationsnetzwerk übertragen werden.
- Wie XFA hilft:Sichere Übertragung erfordert sichere Endpunkte. Durch die Überprüfung, dass die Firewall auf jedem Gerät aktiviert ist, stellt XFA sicher, dass das Gerät vor netzwerkbasierten Angriffen geschützt ist, während es mit öffentlichen oder halböffentlichen Netzwerken verbunden ist.
§ 164.308(a)(5)(ii)(A): Sicherheitserinnerungen
- Die Anforderung:Regelmäßige Sicherheitsupdates sind erforderlich, um das Sicherheitsbewusstsein zu erhöhen.
- Wie XFA hilft:Anstelle allgemeiner jährlicher Newsletter bietet XFA spezifisches, umsetzbares Feedback, wenn das Gerät eines Benutzers unsicher wird (z.B. "Ihre Firewall ist deaktiviert"). Diese sofortige Schulungsaufforderung verstärkt Sicherheitsrichtlinien genau dann, wenn der Benutzer sie hören muss, und hält das Sicherheitsbewusstsein präsent.Mehr über Awareness →
Artikel 32(1)(a): Verschlüsselung personenbezogener Daten
- Die Anforderung:Der Verantwortliche und der Auftragsverarbeiter treffen geeignete Maßnahmen, einschließlich "der Pseudonymisierung und Verschlüsselung personenbezogener Daten." Verschlüsselung wird ausdrücklich als primäre Methode zur Risikominderung genannt.
- Wie XFA hilft:XFA verwandelt Verschlüsselung von einer Richtlinie in eine technische Realität. Es überprüft und erzwingt streng Vollständige Festplattenverschlüsselung auf jedem Gerät, das auf personenbezogene Daten zugreift. Indem sichergestellt wird, dass das Speichermedium selbst verschlüsselt ist, garantiert XFA, dass Daten auch bei Verlust oder Diebstahl des physischen Geräts unlesbar bleiben.Mehr über Enforcement →
Artikel 32(1)(b): Vertraulichkeit & Integrität
- Die Anforderung:Unternehmen müssen die "fortlaufende Vertraulichkeit, Integrität, Verfügbarkeit und Belastbarkeit der Verarbeitungssysteme und -dienste" sicherstellen. Dies bedeutet, unbefugten Zugriff auf Daten zu verhindern (Vertraulichkeit) und sicherzustellen, dass Systeme nicht kompromittiert werden (Integrität).
- Wie XFA hilft:XFA schützt die Vertraulichkeit durch Durchsetzung eines Zero-Trust-Zugriffsmodells. Es stellt sicher, dass nur autorisierte Benutzer auf sicheren, verifizierten Geräten auf Systeme mit personenbezogenen Daten zugreifen können. Durch Blockieren des Zugriffs für Geräte ohne Bildschirmsperre oder mit deaktivierter Firewall verhindert XFA unbefugten Zugriff, der die Vertraulichkeit der Daten gefährden könnte.
Artikel 32(1)(d): Regelmäßiges Testen und Evaluieren
- Die Anforderung:Unternehmen müssen einen Prozess für das "regelmäßige Testen, Bewerten und Evaluieren der Wirksamkeit technischer und organisatorischer Maßnahmen zur Gewährleistung der Sicherheit der Verarbeitung" haben.
- Wie XFA hilft:XFA ersetzt manuelle Audits durch Kontinuierliches Monitoring. Anstelle einer jährlichen Prüfung bewertet XFA die Sicherheitslage (OS-Version, Verschlüsselungsstatus, Firewall) jedes Geräts bei jeder Anmeldung. Dies bietet eine Echtzeit-, automatisierte Bewertung Ihrer technischen Maßnahmen und liefert Ihnen konkrete Nachweise, dass Ihre Sicherheitskontrollen wirksam und rund um die Uhr aktiv sind.
Artikel 25: Datenschutz durch Technikgestaltung und datenschutzfreundliche Voreinstellungen
- Die Anforderung:Der Verantwortliche trifft geeignete technische Maßnahmen, die darauf ausgelegt sind, Datenschutzgrundsätze wirksam umzusetzen (Privacy by Design), und stellt sicher, dass standardmäßig nur personenbezogene Daten verarbeitet werden, die für den jeweiligen Verarbeitungszweck erforderlich sind.
- Wie XFA hilft:XFA erzwingt einen "Standardmäßig Sicher"-Zustand für Ihre Endpunkte. Durch Verhindern des Zugriffs von unsicheren Geräten (z.B. solchen mit deaktiviertem Malware-Schutz) stellt XFA sicher, dass der "Standard"-Zustand jeder Interaktion mit Ihren Daten sicher ist. Es blockiert Risiken proaktiv, anstatt auf sie zu reagieren, und entspricht damit perfekt dem Prinzip von Privacy by Design.
Artikel 5(2): Rechenschaftspflicht
- Die Anforderung:Der Verantwortliche ist für die Einhaltung der Grundsätze der Datenverarbeitung (einschließlich Integrität und Vertraulichkeit) verantwortlich und muss dies nachweisen können.
- Wie XFA hilft:XFA liefert die für die Rechenschaftspflicht erforderlichen Nachweise. Durch sein umfassendes Geräteinventar und Zugriffsprotokolle ermöglicht XFA Ihnen, genau nachzuweisen, welche Geräte Zugriff auf personenbezogene Daten hatten und dass sie Sicherheitsstandards erfüllten. Diese automatisierte Dokumentation ist bei behördlichen Anfragen von unschätzbarem Wert, um zu beweisen, dass Sie "geeignete Maßnahmen" zur Datensicherung ergriffen haben.Mehr über Discovery →
1. Funktion: IDENTIFY (ID)
ID.AM-01: Asset-Inventar
- Die Anforderung:Inventare von Hardware, Software, Diensten und Systemen werden gepflegt, um ein genaues Bild der Angriffsfläche der Organisation zu erstellen.
- Wie XFA hilft:XFA löst die Herausforderung der "Schatten-IT" durch Bereitstellung eines automatisierten Echtzeit-Inventars. Es entdeckt kontinuierlich jedes Gerät (einschließlich BYOD und Auftragnehmergeräte) in dem Moment, in dem es auf Ihre Plattformen zugreift. Dies schafft eine dynamische, stets genaue Aufzeichnung Ihres Endpunktbestands, weit überlegen statischen Tabellen.Mehr über Discovery →
ID.RA-01: Risikomanagement (Schwachstellen)
- Die Anforderung:Cybersicherheits-Schwachstellen werden identifiziert, dokumentiert und bewertet.
- Wie XFA hilft:XFA bewertet kontinuierlich die CVEs Ihrer Flotte. Durch Überwachung der Version von Betriebssystemen und Browsern auf jedem Gerät markiert XFA Geräte mit veralteter Software, sodass Sie das Risiko ungepatchter Endpunkte in Ihrer Umgebung identifizieren und quantifizieren können.Mehr über Enforcement →
2. Funktion: PROTECT (PR)
PR.AA-01: Identitäts- & Zugriffsmanagement (Zero Trust)
- Die Anforderung:Identitäten und Anmeldeinformationen werden verwaltet, und Zugriff wird basierend auf dem Prinzip der minimalen Berechtigung und Zero Trust gewährt (Überprüfung von Identität und Kontext).
- Wie XFA hilft:XFA implementiert ein Zero-Trust-Zugriffsmodell, indem es "Gerätekontext" zu Ihren Zugriffsentscheidungen hinzufügt. Es stellt sicher, dass Zugriff nicht nur gewährt wird, weil der Benutzer bekannt ist, sondern weil das Gerät als sicher verifiziert wurde. Wenn ein Gerät riskant ist (z.B. Firewall aus), blockiert XFA den Zugriff und stellt sicher, dass nur vertrauenswürdige Endpunkte mit Ihren Ressourcen interagieren.
PR.AA-05: Authentifizierung (MFA)
- Die Anforderung:Der Zugriff auf Systeme und Assets wird durch robuste Authentifizierungsmechanismen (z.B. Multi-Faktor-Authentifizierung) entsprechend dem Risiko geschützt.
- Wie XFA hilft:XFA stärkt Ihren Authentifizierungsablauf durch Integration von Device Trust als nicht verhandelbaren Faktor. Zusätzlich nutzt XFAs Silent MFA das sichere, verifizierte Gerät selbst als nahtlosen zweiten Faktor.
PR.PS-01: Konfigurationsmanagement
- Die Anforderung:Konfigurationsmanagement-Praktiken werden angewendet, um die Sicherheit von Plattformen und Diensten zu gewährleisten (z.B. sichere Baselines).
- Wie XFA hilft:XFA erzwingt eine Sichere Konfigurations-Baseline über Ihre gesamte Flotte. Es prüft kritische Einstellungen wie Bildschirmsperre (um unbefugten physischen Zugriff zu verhindern) und Firewall-Status. Geräte, die von dieser Baseline abweichen, werden automatisch markiert oder der Zugriff wird blockiert, um kontinuierliche Einhaltung Ihrer Sicherheitsstandards zu gewährleisten.
PR.PS-02: Software-Sicherheit (Patching)
- Die Anforderung:Software wird gewartet, aktualisiert und gepatcht, um bekannte Schwachstellen zu mindern.
- Wie XFA hilft:XFA erzwingt Patch-Management am Zugangspunkt. Es blockiert den Zugriff von Geräten, die OS-Versionen ausführen, die älter als Ihr erlaubter Schwellenwert sind. Dies zwingt Benutzer effektiv, Updates anzuwenden, um wieder Zugang zu ihren Arbeitstools zu erhalten, und stellt sicher, dass Ihre Flotte gepatcht und widerstandsfähig gegen Ausnutzung bleibt.
PR.DS-01: Datensicherheit (Verschlüsselung)
- Die Anforderung:Die Vertraulichkeit, Integrität und Verfügbarkeit von Data-at-Rest werden geschützt (z.B. durch Verschlüsselung).
- Wie XFA hilft:Mit XFA können Sie Vollständige Festplattenverschlüsselung auf allen Endpunkten erzwingen. Durch Überprüfung dieses Status bei jeder Anmeldung stellt XFA sicher, dass selbst wenn ein Gerät physisch verloren geht oder gestohlen wird, die darauf gespeicherten Daten kryptografisch geschützt und unzugänglich bleiben.
3. Funktion: DETECT (DE)
DE.CM-01: Kontinuierliches Monitoring
- Die Anforderung:Die physische und logische Umgebung wird überwacht, um potenzielle Cybersicherheitsereignisse zu identifizieren und die Wirksamkeit von Schutzmaßnahmen zu überprüfen.
- Wie XFA hilft:Jedes Mal, wenn sich ein Benutzer anmeldet, überprüft XFA die Sicherheitslage des Geräts. Dies liefert einen konstanten Datenstrom, der bestätigt, dass Ihre Schutzmaßnahmen (wie Antivirus und Verschlüsselung) aktiv und wirksam sind, und erkennt jede Verschlechterung der Sicherheit sofort.
4. Funktion: GOVERN (GV)
GV.PO-01: Richtlinienmanagement
- Die Anforderung:Organisatorische Cybersicherheitsrichtlinien werden festgelegt, kommuniziert und durchgesetzt.
- Wie XFA hilft:Anstatt zu hoffen, dass Benutzer ein PDF lesen, erzwingt XFA die Richtlinie technisch (z.B. "Alle Geräte müssen verschlüsselt sein"). Wenn ein Benutzer gegen die Richtlinie verstößt, gibt XFA sofortiges Feedback und Behebungsanweisungen, um sicherzustellen, dass die Richtlinie in der Praxis verstanden und befolgt wird, nicht nur in der Theorie.Mehr über Awareness →
Compliance-Status mit GRC-Anwendungen teilen
Zusammen mit Ihrer GRC-Plattform stellt XFA sicher, dass Ihre gesamte Geräteflotte konsistent die ISO 27001 und SOC 2 Sicherheitsstandards erfüllt — ohne manuellen Aufwand oder Lücken in der Sichtbarkeit.
Was unsere Kunden sagen

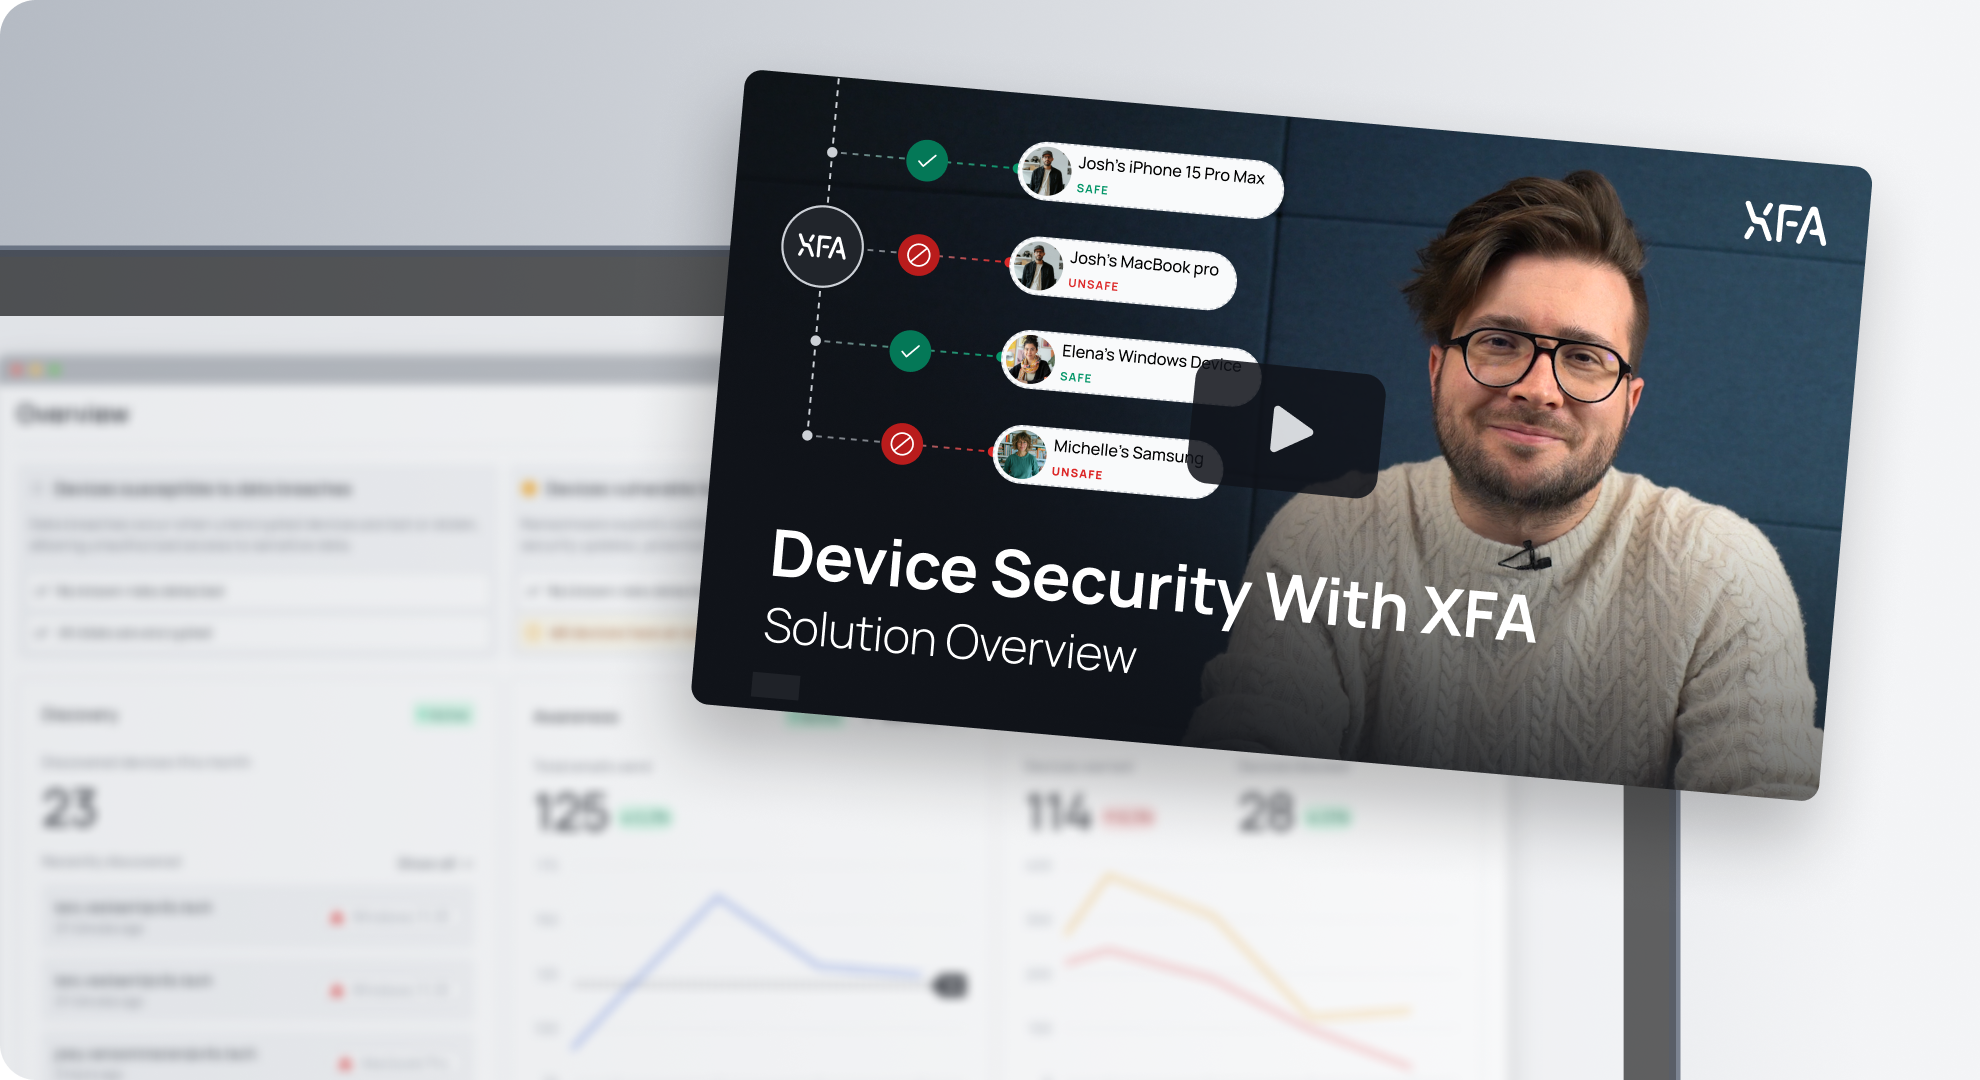
Keine Zeit für ein Meeting?
Sehen Sie sich jetzt unser Lösungsvideo an.
Wir würden Ihnen gerne unsere Lösung zeigen und wie:
 Jedes Gerät automatisch entdeckt wird.
- Sicherheit durchgesetzt wird, ohne die Kontrolle oder den Besitz des Geräts zu übernehmen.
- Benutzer ihre Geräte von überall aus in Sekunden verifizieren können.