
Adaptez votre sécurité
Protégez chaque appareil sans effort tout en garantissant conformité et croissance.
Couvrez chaque faille
Obtenez une visibilité sur les appareils et comblez les failles avant qu'elles deviennent des menaces.
Sécurisez les appareils Freelance et BYOD
Permettez un accès sécurisé pour les appareils personnels et externes sans complexité.
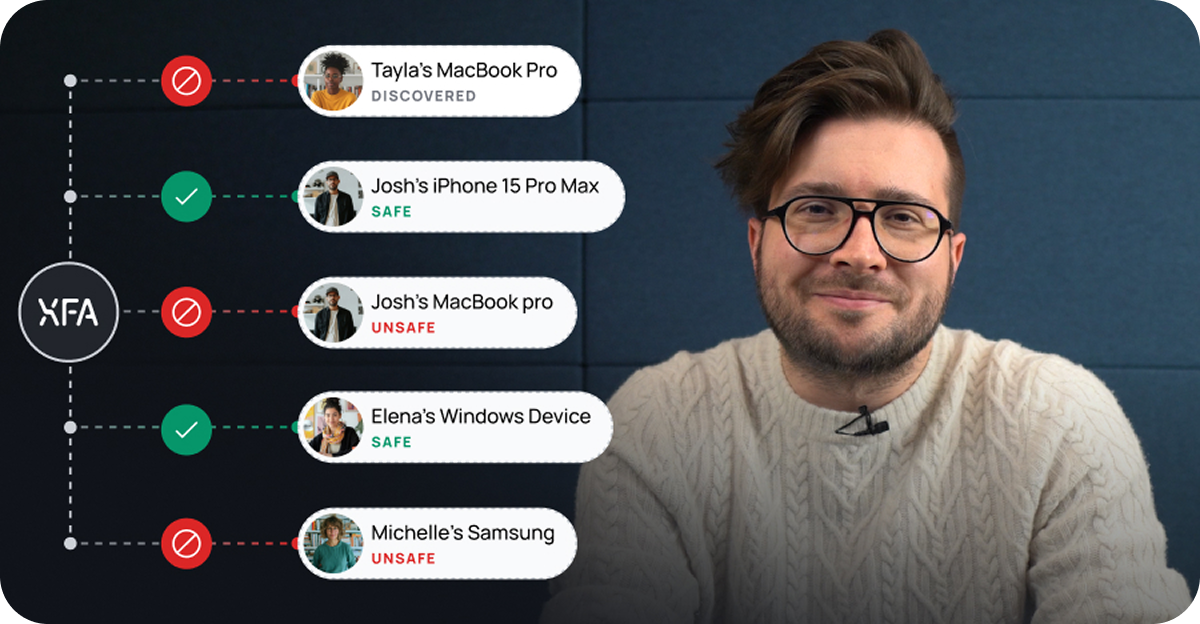
Sécurité des appareils avec XFA
Découvrez comment XFA résout vos problèmes de sécurité des appareils.
Discovery
Obtenez une visibilité sur tous les appareils accédant à vos plateformes d'entreprise.
Awareness
Gardez votre équipe informée grâce aux alertes et aux informations de sécurité en temps réel.
Enforce
Assurez-vous que seuls les appareils conformes accèdent en toute sécurité à vos données d'entreprise.
Silent MFA
MFA résistante au phishing intégrée à la confiance des appareils.
Device Checks
Découvrez les vérifications de sécurité qu'XFA peut effectuer sur chaque appareil.
Téléchargez le Guide Moderne de Sécurité des Appareils
Curieux de savoir ce qui fonctionne vraiment en sécurité des appareils ?


Une alternative à Jamf sans friction
XFA vérifie chaque appareil à la connexion sans l'inscrire ni en prendre le contrôle. Son approche respectueuse de la vie privée le rend idéal pour les appareils BYOD et de prestataires, sur tout système d'exploitation.
Comparez XFA et Jamf pour votre équipe
Nous vous aidons à comparer en fonction des besoins de votre équipe.
Sécurise les appareils d'organisations de premier plan comme




Qu'est-ce que XFA ?
XFA est la solution de sécurité des appareils qui identifie chaque appareil utilisé par les personnes de votre organisation, informe les utilisateurs des risques et vérifie à la connexion que l'appareil respecte votre politique de sécurité, sans avoir à le gérer. XFA fonctionne de façon autonome : aucune migration de fournisseur d'identité, aucun enrôlement manuel des appareils.
Qu'est-ce que Jamf ?
Jamf est une solution de gestion des appareils mobiles (MDM) centrée sur Apple, conçue pour gérer et sécuriser les appareils macOS et iOS appartenant à l'entreprise. Elle permet aux équipes informatiques d'inscrire les appareils, de déployer des configurations, d'appliquer des politiques et de contrôler les applications dans les environnements Apple. Nous allons comparer cette fonctionnalité spécifique avec XFA.
XFA et Jamf, fonctionnalité par fonctionnalité
 Inclus
 Non inclus
XFA
Jamf
Confiance dans l'appareil
Détection du jailbreak et du root
Navigateur maintenu à jour
 Uniquement sur les Mac gérés par Jamf.
Antimalware actif vérifié
Via Jamf Protect, dont la licence est distincte de celle de Jamf Pro.Les mêmes vérifications sur tous les systèmes d'exploitation
Pas de Linux, et une couverture seulement partielle pour Windows et Android.BYOD
Fonctionne pour les appareils de l'entreprise
Conçu pour l'auto-installation
Ne prend jamais le contrôle de l'appareil
Détecte chaque appareil via le SSO, sans installation
Jamf ne voit que les appareils inscrits : les appareils personnels et de prestataires restent invisibles tant qu'ils ne le sont pas.Mise en place et administration
Tableau de bord d'administration centralisé
Mise en place en autonomie, sans déploiement IT
Vue des CVE par appareil à partir des versions d'OS et de navigateur
Jamf Protect signale les versions d'OS présentant des CVE connues, uniquement sur les appareils Apple gérés.Prévient les utilisateurs avant qu'ils ne soient bloqués à la connexion
Écosystème
Fonctionne avec n'importe quel fournisseur d'identité
Entra, Google, Okta
Aucune migration de gestion des appareils nécessaire
Pourquoi les équipes choisissent XFA plutôt que Jamf
Trois différences qui emportent la décision pour la plupart des équipes.
Voyez la différence dans votre propre environnement.
Commencez gratuitement.
Un tarif simple par utilisateur avec un nombre d'appareils illimité, et aucune migration de votre installation actuelle.
Ce que disent nos clients
"Je trouve que c'est un bon équilibre entre léger, non intrusif et transparent. Transparent au sens de ce que l'on regarde. La seule façon d'obtenir l'adoption a été de donner aux gens accès au tableau de bord et de leur montrer ce que je regarde. Les autres solutions que nous avons testées n'étaient pas aussi transparentes."
Lire le témoignage complet →
 4,9/5 sur G2
Comparer XFA à d'autres outils
Vous vous demandez comment XFA se compare aux autres outils de sécurité des appareils et d'identité ? Parcourez les comparatifs pour voir comment nous sécurisons vos équipes modernes sans la friction des profils de gestion intrusifs.