
Adaptez votre sécurité
Protégez chaque appareil sans effort tout en garantissant conformité et croissance.
Couvrez chaque faille
Obtenez une visibilité sur les appareils et comblez les failles avant qu'elles deviennent des menaces.
Sécurisez les appareils Freelance et BYOD
Permettez un accès sécurisé pour les appareils personnels et externes sans complexité.
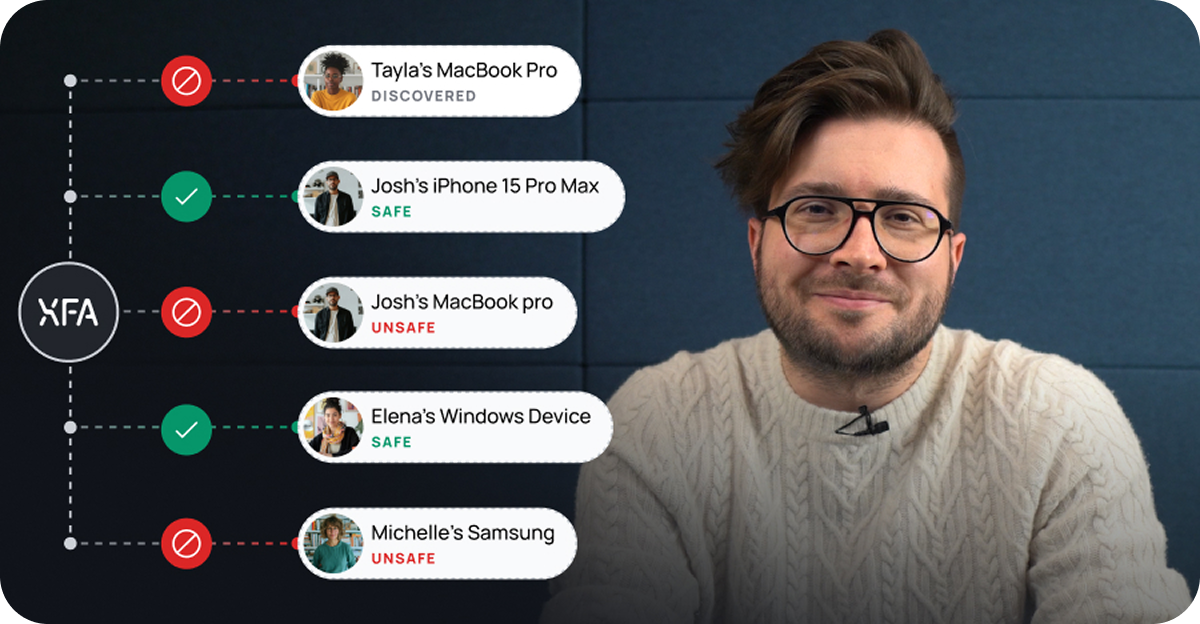
Sécurité des appareils avec XFA
Découvrez comment XFA résout vos problèmes de sécurité des appareils.
Discovery
Obtenez une visibilité sur tous les appareils accédant à vos plateformes d'entreprise.
Awareness
Gardez votre équipe informée grâce aux alertes et aux informations de sécurité en temps réel.
Enforce
Assurez-vous que seuls les appareils conformes accèdent en toute sécurité à vos données d'entreprise.
Silent MFA
MFA résistante au phishing intégrée à la confiance des appareils.
Device Checks
Découvrez les vérifications de sécurité qu'XFA peut effectuer sur chaque appareil.
Téléchargez le Guide Moderne de Sécurité des Appareils
Curieux de savoir ce qui fonctionne vraiment en sécurité des appareils ?

Une alternative plus efficace au MDM
XFA sécurise chaque appareil utilisé pour le travail à la connexion, sans l'inscrire ni en prendre le contrôle. Conçu pour les entreprises au parc d'appareils mixte : appareils de l'entreprise, personnels et de prestataires, sur tout système d'exploitation.
Comparez XFA et votre MDM
Nous vous aidons à comparer en fonction des besoins de votre équipe.
Sécurise les appareils d'organisations de premier plan comme




Qu'est-ce que XFA ?
XFA est la solution de sécurité des appareils qui identifie chaque appareil utilisé par les personnes de votre organisation, informe les utilisateurs des risques et vérifie à la connexion que l'appareil respecte votre politique de sécurité, sans avoir à le gérer. XFA fonctionne de façon autonome : aucune migration de fournisseur d'identité, aucun enrôlement manuel des appareils.
Qu'est-ce qu'un MDM ?
Un MDM (Mobile Device Management) est un outil que les équipes IT utilisent pour gérer les appareils de l'entreprise de manière centralisée. Pour sécuriser un appareil, le MDM doit d'abord l'inscrire et en prendre le contrôle. L'IT l'utilise ensuite pour déployer des applications, des mises à jour et des contrôles de conformité sur chaque appareil inscrit. Nous allons comparer cette approche traditionnelle de la sécurité des appareils avec XFA.
XFA et MDM, fonctionnalité par fonctionnalité
 Inclus
 Non inclus
XFA
MDM
Contrôles de sécurité
Bloque les appareils non conformes à la connexion
 Uniquement en combinaison avec Conditional Access.
Conçu pour l'auto-installation
Prise en charge des appareils et des utilisateurs
Fonctionne pour les appareils de prestataires et le BYOD
Un MDM prend le contrôle total de l'appareil : prestataires et employés refusent souvent d'y inscrire leurs propres appareils pour des raisons de vie privée.Ne prend jamais le contrôle de l'appareil
L'inscription dans un MDM donne à l'IT des droits de gestion sur l'appareil, y compris l'effacement à distance des données d'entreprise ou de tout l'appareil.Détecte chaque appareil via le SSO, sans application installée
Un MDM ne voit que les appareils inscrits : les appareils personnels utilisés pour le travail restent invisibles.Écosystème
Prend en charge tous les systèmes d'exploitation
La plupart des MDM se concentrent sur une famille de plateformes et ne prennent souvent pas en charge Linux et les appareils mobiles.Aucune migration de fournisseur d'identité nécessaire
Bloquer les appareils à la connexion dépend généralement de la plateforme d'identité de l'éditeur du MDM, comme Microsoft Entra ID pour Intune.Pourquoi choisir XFA plutôt qu'une solution MDM ?
Trois différences qui emportent la décision pour la plupart des équipes.
Voyez la différence dans votre propre environnement.
Commencez gratuitement.
Un tarif simple par utilisateur avec un nombre d'appareils illimité, et aucune migration de votre installation actuelle.
Ce que disent nos clients
"Je trouve que c'est un bon équilibre entre léger, non intrusif et transparent. Transparent au sens de ce que l'on regarde. La seule façon d'obtenir l'adoption a été de donner aux gens accès au tableau de bord et de leur montrer ce que je regarde. Les autres solutions que nous avons testées n'étaient pas aussi transparentes."
Lire le témoignage complet →
 4,9/5 sur G2
Comparer XFA à d'autres outils
Vous vous demandez comment XFA se compare aux autres outils de sécurité des appareils et d'identité ? Parcourez les comparatifs pour voir comment nous sécurisons vos équipes modernes sans la friction des profils de gestion intrusifs.